
Публикувана на 02.07.2026 от Христо Петров
Последна промяна на 06.07.2026
Американската агенция по киберсигурност и сигурност на инфраструктурата CISA бие камбаната за критична уязвимост в софтуера за отдалечен достъп SimpleHelp, който е засечен и на български IP адреси.
В софтуера е открит бъг, който позволява на неоторизирано лице да се логне в него, без да разполага с потребителско име и парола, и така да получи достъп до работни станции на организацията, която го използва.
Уязвимостта е класифицирана с оценка 10 от 10 по скалата CVSS 3.1, което е най-високо ниво на риск.
От CISA предупреждават, че има опити за осъществяване на кибератаки, базирани именно на този бъг.
В какво се състои уязвимостта
SimpleHelp е софтуер за remote support и управление на устройства (RMM), който се използва от IT екипи и доставчици на техническа поддръжка.
Те го използват основно за да се свързват дистанционно към компютри и сървъри, да оказват помощ, да инсталират или конфигурират софтуер, да управляват системи и да изпълняват административни задачи без физически достъп до машините.
SimpleHelp използва JWT токени за удостоверяване на потребителите. Уязвимостта, която е с индикатор CVE-2026-48558 позволява заобикаляне на автентикацията.
Това е възможно, тъй като при определени конфигурации системата приема и обработва JWT токени без да проверява техния криптографски подпис, което позволява подаване на произволно създадени токени.
SimpleHelp и на IP адреси, локализирани в България
Търсачката за интернет свързани устройства Shodan връща над 12500 резултата при справка с ключова дума SimpleHelp.
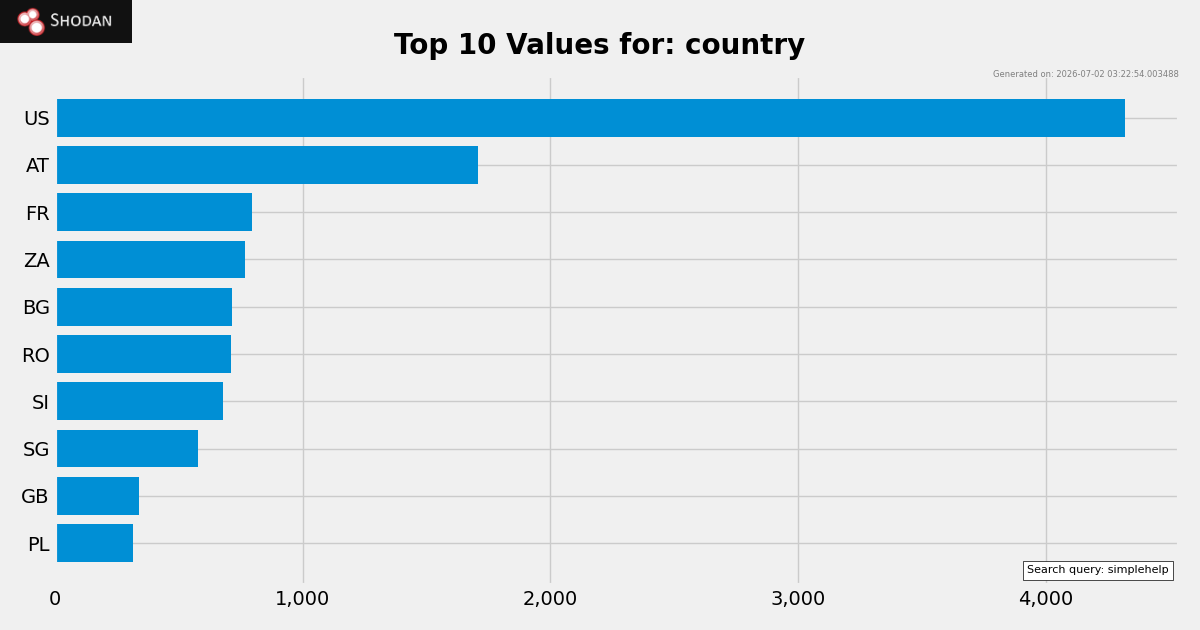
Същата справка показва, че България е на пето място в света по най-много IP адреси, на които е засечен SimpleHelp.
По-детайлна проверка показва, че това не е точно така, тъй като резултатите за България са генерирани до голяма степен от един и същ IP адрес, т.е. по-скоро е повторно индексиран един и същ хост.
Въпреки това данните показват, че на IP адреси, свързани с български облачни доставчици, работят или са работили инсталации на SimpleHelp.
Това не означава автоматично, че тези инсталации са уязвими. Но когато една компания използва софтуер за отдалечен достъп, тя винаги трябва да е нащрек и да го поддържа обновен и пачнат.
Как да се предпазите
Уязвими към този бъг са:
SimpleHelp 5.5.15 и всички по-стари версии
SimpleHelp 6.0 pre-release
Ако използвате някоя от тях, следва да я обновите до безопасна версия.
Също така е препоръчително:
Не излагайте уеб интерфейса на SimpleHelp директно в интернет: използвайте VPN и ограничете достъпа само за определени IP адреси, както и чрез защитна стена.
Активирайте многофакторна автентикация.
Следете логовете за подозрителни логини и необичайна активност.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии


