Публикувана на 12.10.2026 от Христо Петров
Последна промяна на 15.10.2026
Хакерската група Panzer твърди, че е получила неоторизина достъп до стотици гигабайти на Konica Minolta Bulgaria. Предполагаемо откраднатите данни са публикувани на сайта на групата в дарк уеб.
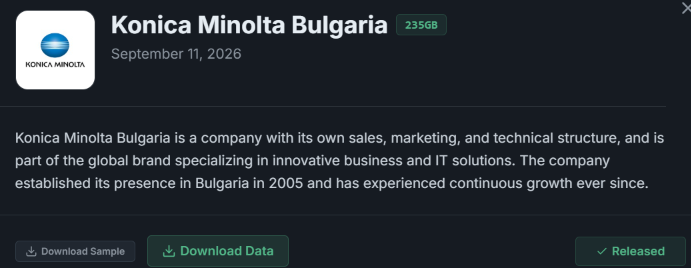
Questona не може да удостовери автентичността на данните. „Коника Минолта бизнес солюшънс България“ – дружеството, което оперира под бранда Konica Minolta Bulgaria – не отговори на запитване за твърденията на хакерите и към този момент тези твърдения следва да се считат за непотвърдени.
За пръв път групата публикува твърдението си на 11 септември. Няколко дни преди публикуването на тази статия бяха качени и предполагаемо откраднатите данни. Те са достъпни за всеки с достъп до даркуеб. Според Panzer общият им размер е около 235 гигабайта.
Кои са Panzer
Panzer е една от по-новите рансъмуер групи. Активността им датира от август 2026 г.
Според SOCRadar групата оперира по популярния модел на двойно изнудване, а корените й могат да се проследят до Русия. Хакерите намират точка за достъп до данните на една органзиация, криптират ги и след това искат откуп както за декриптирането им, така и за да не ги публикуват в интернет.
Към датата на публикуването на тази статия групата е публикувала списък с 36 организации, за които твърди, че е хакнала.
Какво твърдят Panzer
От метаданните може да се направи предположение, че част от данните са стандартни документи за работа с устройства – например ръководства за инсталация, списъци с често задавани въпроси и срещани проблеми. Имената на някои от файловете отговарят на инструкции за работа с различни офисни устройства.
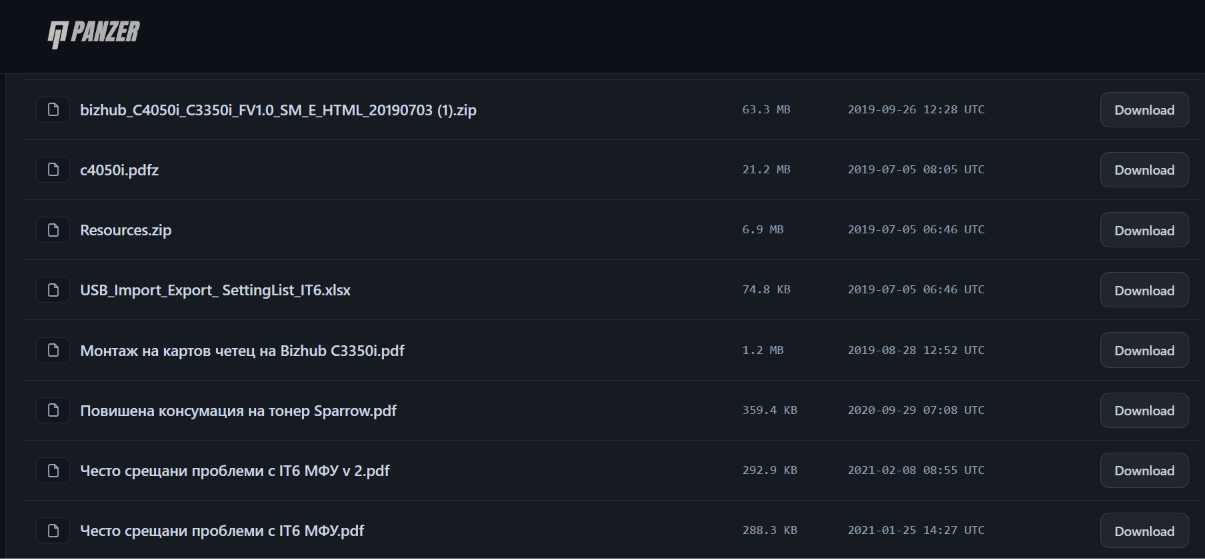
Метаданните внушават, че е извлечена информация за продукти на компанията, включително bizhub, един от най-разпознаваемите им брандове за многофункционални устройства за офиса.
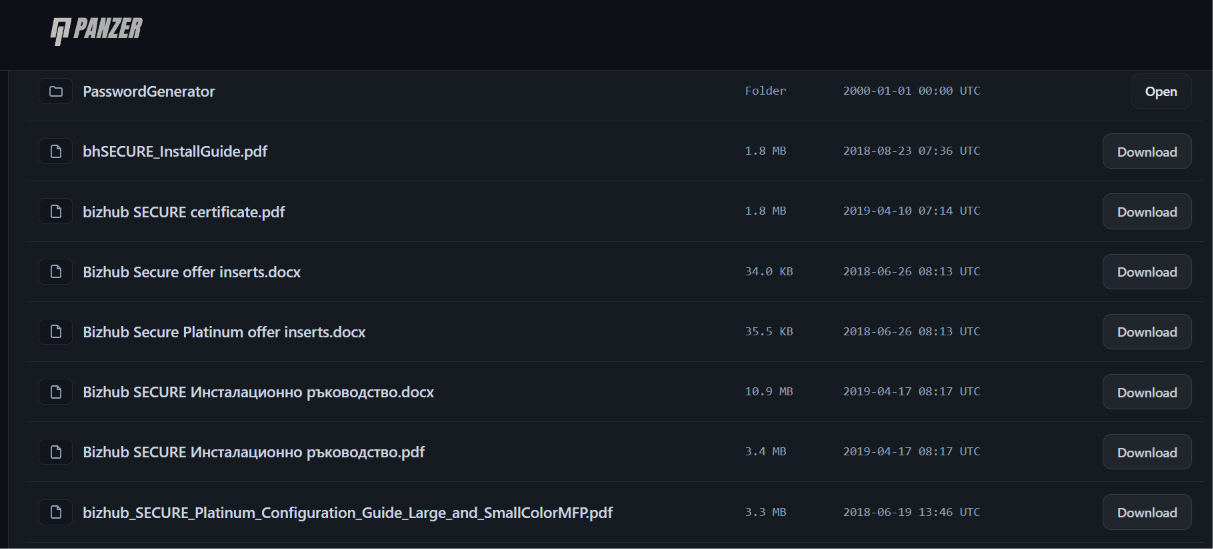
Една от папките е обозначена като OpenAPIApplicationManager. Името предполага, че това е софтуер, с който системните администратори могат да управляват и следят софтуерните приложения, инсталирани на офисни устройства. Инструмент с това име се споменава в част от техническата документация на компанията.
Горното не доказва истиннноста на твърденията на Panzer.
Непотвърдени данни за стари рансъмуер атаки срещу Konica Minolta
На глобално ниво поне две хакерски групи освен Panzer са публикували твърдения за кибератаки срещу Konica Minolta, чиято централа е в Япония.
През 2020 г. клинетският портал Konica Minolta MyKMBS беше недостъпен за известно време. Според разследване на BleepingComputer причината е рансъмуер атака от групата RansomEXX. Konica Minolta обаче не е потвърдила официално тези твърдения.
През 2023 г. рансъмуер групата STORMOUS също си приписа атака срещу Konica Minolta. компанията не е адресирала официално и тези твърдения.
Прави вчечатление, че метаданните на част от публикуваните от Panzer файлове съдържат дати от периода преди 2021 г.
Тази информация не е без значение. Не може да се изключи възможността публикуваните от Panzer данни – дори и наистина да принадлежат на Konica Minolta – да са рециклирана информация от минали течове(ако такива е имало).
Тази статия има информативен характер и е написана единствено с цел да допринесе за по-доброто разбиране на последствията от изтичането на данни. Статията е базирана на данни, които са публично достъпни чрез интернет сайт. Авторът не одобрява и не подкрепя никакви незаконни действия, свързани с описаното в статията изтичане на данни. Въпреки че информацията, представена в статията, е основана на източници, които са достъпни за обществеността, авторът е положил усилия да избегне разкриването на чувствителни лични данни.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии