Публикувана на 20.10.2026 от Христо Петров
Последна промяна на 03.11.2026
Компрометиран потребителски акаунт на бивш служител е причината за неоторизиран достъп до една от системите на Konica Minolta България.
Това съобщава самата компания, след като по-рано през октомври рансъмуер групата Panzer публикува на сайта си данни, за които твърдеше, че принадлежат на българското поделение на Konica Minolta.
От компанията коментират, че действително е установен неоторизиран достъп до тяхна ограничена тестова локална среда, но не са достъпени чувствителни или конфиденциални данни, включтелно данни на клиенти. Няма доказателства и за компрометиране на системите на компанията.
Konica Minolta България признава неоторизиран достъп, отрича теч на чувствителни данни
„В рамките на наличните за анализ системни данни не са установени доказателства за допълнително злонамерено изпълнение в засегнатата среда или за компрометиране на корпоративните системи на Konica Minolta в България – се казва в официалното съобщение на компанията. – Всички основни системи на компанията като ΕRP, CRM, документна система и други, не са достъпени и не са спирали да работят безпроблемно. Извършената допълнителна вътрешна проверка на засегнатата демо среда потвърди, че не са достъпени чувствителна или конфиденциална информация, лични данни или данни на клиенти. Съхраняваната информация в локалната среда е с технически и продуктов характер и е публично достъпна.“
Какви данни публикуваха Panzer
В средата на септември Panzer предупредиха на сайта си, че са източили стотици гигабайти собственост на Konica Minolta България. С това име в България оперира дружеството „Коника Минолта Бизнес Солюшънс България“, която се занимава с офис оборудване, но също с облачни услуги, видеонаблюдение и киберсигурност.
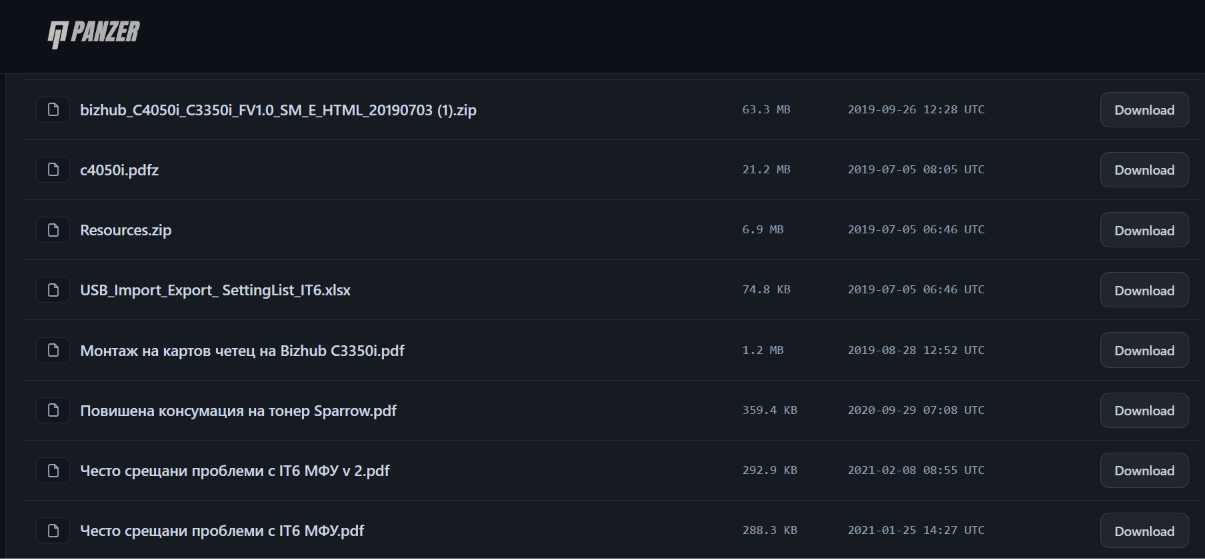
Около месец след първоначалната си публикация Panzer публикуваха и предполагаемо откраднатите данни. Анализът на метаданните показва, че файловете включват инструкции за употреба на продукти на Konica Minolta и софтуер, свързан с управлението на офисни приложения за офис оборудване.
Изоставените профили като входна врата за хакерите
Изоставените профили са едно от слабите звена в сигурността на инофмрационните системи. Служителят напуска, но профилът по някаква причина остава активен. Ако същият служител е ползвал парола, която е компрометирана, профилът му става входна врата за някоя злонамерено лице. Това може да продължи с месеци, но дори само еднократен достъп е достатъчен, за да се копират чувствителни данни.
Как да се предпазите
Контрол на достъпа, одит на профилите, многофакторна автентикация са сред полезните защитни мерки.
- Прекратяване на достъпа за напуснали служители – този процес може да се автоматизира чрез интеграция на информационните системи, свързани с човешките ресурси. Но дори и да се прави ръчно, това трябва да се случва. Профилите на бившите служители не трябва да са активни след напускането на организацията.
- Многофакторна автентикация – стандартна допълнителна защита, която намалява риска от неоторизиран достъп до системите дори ако данните за вход са изтекли в интернет.
- Принцип на минималния достъп – служителите трябва да имат достъп само до информационните системи, които са пряко свързани с работата им. Неспазването на този принцип разширява т.нар. повърхност за атака: всички точки, през които злонамерено лице може да проникне в компютърните системи и да нанесе щети. Пример за неспазване на принципа: графичния дизайнер има достъп до хостинг акаунта, където са и всички служебни пощенски кутии.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии