
Публикувана на 30.06.2026 от Христо Петров
Последна промяна на 02.07.2026
Представете си, че сте собственик на хостинг компания. Един ден в пощенската ви кутия започват да пристигат запитвания от медии, свързани с току-що публикуван доклад, който твърди, че вашата компания управлява половината сървъри в Източна Европа, класифицирани като използвани за кибератаки.
Нещо такова се случва в края на юни 2026 г. на базираната в Бургас хостинг компания „Френдхостинг“. Тя работи основно с чуждестранни клиенти, сравнително непозната е за местните потребители и сайтът й дори е блокиран за посетители с български IP адреси, показва проверка с Check-Host.
Собственикът на „Френдхостинг“ – украинският гражданин Павло Ходневич – остава меко казано неприятно изненадан, когато научава за твърденията за неговата компания, описани в доклада.
„Изминалите няколко дни бяха най-стресиращите, които съм преживявал през последните години“, припомня си ситуацията Ходневич в отговор на въпроси, изпратени от Questona.
Източник на сериозното обвинение е проучване, проведено от платформата за анализ на киберзаплахи Hunt.io.
В първоначалното проучване на Hunt.io, публикувано на 24 юни, се твърди, че над 53% от всички сървъри, класифицирани от платформата като C2 (използвани от хакери за злонамерена дейност) са под контрола на „Френдхостинг“.
Това е изключително висока концентрация предвид факта, че проучването обхваща над 300 доставчика от общо 10 държави в Източна Европа. Ето защо Ходневич решава да поиска от Hunt.io обяснение за методиката, по която определя кои сървъри са C2.
От Hunt.io отговарят, че на сървърите на „Френдхостинг“ е засечена активност на различни софтуерни продукти, които се използват при кибератаки. Това е довело до класифициране на тези сървъри като потенциално свързани със зловредна активност.
Легитимен софтуер или оръжие за кибератаки?
Уловката е, че тези софтуерни продукти всъщност се използват и за напълно легитимни цели. Keitaro (масово засечен на сървърите на „Френдхостинг“) например намира приложение в дигиталния маркетинг за анализ на интернет трафик.
Други като Tactical RMM помагат на системните администратори да следят състоянието на компютърни мрежи от разстояние.
Acunetix пък е инструмент за автоматизирано тестване на сигурността на уеб приложения.
Всеки от изброените инструменти може да се използва и злоумишлено. Keitaro се ползва при фишинг кампании за насочване на жертви към опасни сайтове; Tactical RMM служи за контрол на компрометирани мрежи, а Acunetix е мощен скенер за откриване на лесни за хакване уебсайтове.
Което не означава, че всяка инсталация на тези инструменти е зловредна. Това е все едно да се твърди, че всеки, който има ножове в кухненските си шкафове, е убиец.
Авторът на доклада потвърждава, че има проблем
Пред Questona съоснователят на Hunt.io Крис Юланд признава, че компанията му е допуснала неточност в изводите. „Първоначалната формулировка остави впечатлението, че прекомерно висок процент от злонамерената дейност в Източна Европа произлиза от „Френдхостинг“ – казва Юланд. – Самото присъствие на този софтуер не означава, че инфраструктурата е злонамерена, и авторът не трябваше да я характеризира по този начин в този контекст.“
На 27 юни Hunt.io ревизира значително изводите в проучването си. Вместо да твърди, че е засякла активни C2 сървъри, компанията вече ги нарича сървъри с потенциал за злонамерена активност (threat enabling activity servers). В писмено изявление компанията уточнява, че не се е справила в това да обясни разликите между наличие на софтуер и злонамерната му употреба.
Павло Ходневич посочва, че в момента Hunt.io и „Френдхостинг“ анализират активността на сървърите, хоствани от българското дружество; както и че до момента не е установена потвърдена злонамерена дейност, свързана с инфраструктурата на хостинг доставчика.
„Като хостинг доставчик, който обслужва голям брой независими клиенти, не можем напълно да изключим възможността някои клиенти да злоупотребяват с услугите ни – уточнява все пак Ходневич. Той се въздържа от коментар какви механизми използва компанията му, за да предотвратява злоупотреби.
Какво показват ревизираните данни за България
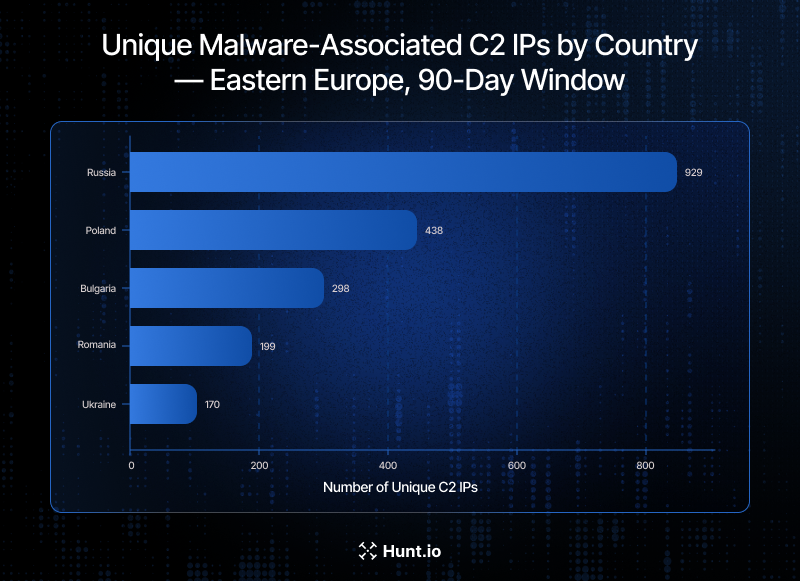
Проучването анализира 3900 сървъри с потенциал за злонамерена активност. Според Hunt.io голяма част от тези сървъри са маркирани като потенциално опасни заради инсталации на Keitaro, но също и много опасни инструменти като GoPhish (за създаване на фишинг кампании) или Cobalt Strike (изключително мощен софтуер, използван и за кибератаки).
България е на трето място сред изследваните държави по брой IP адресa с потенциал за зловредна активност – общо 298.
Първото място по брой потенциално опасни IP адреси е за Русия (929), а второто е за Полша (438).
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии


