
Публикувана на 15.10.2026 от Христо Петров
Последна промяна на 20.10.2026
Отваряте пощата си в Gmail и виждате автоматично генериран имейл от Google, който ви предупреждава, че акаунтът ви е хакнат, ваши пароли са изтекли, непознат потребител е получил правомощия на доверен контакт или друго стряскащо съобщение.
Имейлът е изпратен от съвсем реален сервизен адрес на Google и легитимността му е неоспорима.
В главата ви веднага светва сигнална лампа, че някой се опитва да получи (или вече е получил) достъп до вашия Google акаунт.
Затова инстинктивно кликате на предоставения в имейла линк и въвеждате данните си за достъп.
Така действа една от новите и изключително убедителни фишинг измами срещу Google потребители. Съобщенията идват от легитимен имейл адрес, което в общия случай им помага да заобиколят спам филтрите. И да всеят паника в потенциалните жертви.
Как действа измамата
При регистрация на нов профил Google дава възможност за въвеждане на дълги низове от знаци в полетата, в които потребителите изписват имената си.
Спамърите злоупотребяват с тази особеност като регистрират нови профил и в полетата за първо и фамилно име въвеждат стряскащо съобщение, линк към фишинг сайт или друга фалшива информация.
След като приключат с регистрацията на профила, спамърите използват функцията Recovery Contacts и добавят като доверен контакт имейл адреса на своята потенциална жертва.
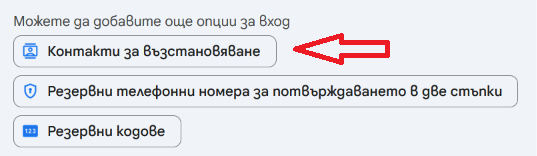
Съответно жертвата получава автоматичен имейл от Google, че непознат за тях потребител ги е добавил като доверен контакт. Автоматичният имейл включва и имената на непознатия потребител, които в случая са стряскащото съобщение, въведено от измамниците.
Така жертвата получава напълно легитимен имейл от Google със съдържание, което може да звучи пурблизително така: „Акаунтът ви е хакнат, за да си го върнете, отворете този линк.“
Линкът може да води към фишинг сайт, който краде данни за достъп или друга чувствителна информация.
Ако жертвата си направи труда да скролне до края на писмото, ще види истинското му съдържание: което обикновено е известие, че имейлът му е добавен като доверен контакт от някого. В бързината много потребители не проверяват внимателно съдържанието на писмото, което прави фишинг тактиката толкова успешна.
Популярен начин за социално инженерство
Google пусна Recovery Contacts като защитна функция в края на 2025 г. Някъде в началото на 2026 г. започнаха да се появяват предупреждения от потребители, че функцията се използва за фишинг атаки.
Съществуват и други варианти, които злоупотребяват с начина, по който системите на Google обработват и визуализират информацията, въведена от потребителите в полетата за регистрация.
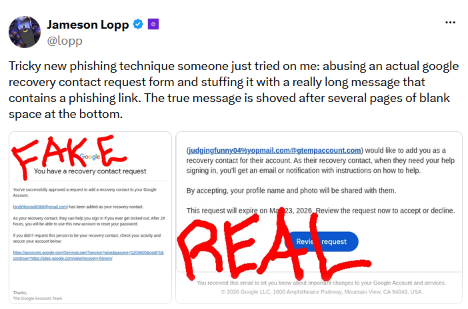
Този потребител на X например споделя в акаунта си своя опит с подобни фишинг измами, показвайки фалшивото предупреждение и реалното съдържание на имейла, което стои сбутано в края на съобщението.
Как да се предпазите
Не въвеждайте данните си за вход в сайтове, изпратени ви като линк чрез SMS, в месинджър или имейл. Дори ако имейлът наистина е от Google и сте проверили автентичността му. Ако се съмнявате в сигурността на акаунта си, логнете се от легитимния URL адрес за вход, а не разчитайте на линкове.
Използвайте двуфакторна защита, за да намалите риска от неоторизиран достъп до вашия акаунт.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии

