
Публикувана на 15.10.2025 от Христо Петров
Последна промяна на 16.10.2025
В популярния софтуер за обработка и съхранение на данни Redis има уязвимост, която позволява изпълнение на код от разстояние.
Уязвимостта може да се експлоатира при следните условия:
- Сървърът, на който се хоства Redis, е публично достъпен през интернет (в България има десетки такива);
- Използва уязвима версия на Redis (повечето резултати от България са такива);
- Не е защитен добре (например слаба парола);
- Логнат поребител може да изпълнява EVAL/EVALSHA команди;
Ако тези условия са налице, злонамерен потребител би могъл да изпълнява команди от разстояние, компрометирайки сървъра.
Уязвимостта е с индикатор CVE-2025-49844 и засяга версии на Redis преди 8.2.1, които използват програмния език Lua за изпълнение на скриптове.
Уязвимостта е оценена с критично ниво на риск (9.9 от 10 възможни) и е втората най-споменавана (според circl.lu) през последните седем дни след уязвимостта в Oracle EBS, която окупира първото място и миналата седмица.
Застрашени сървъри в България
Shodan връща над 160 резултата от България при търсене на Redis и отворен порт 6379, което предполага, че това са публично достъпни Redis сървъри. Данните са актуални към 15 октомври 2025.
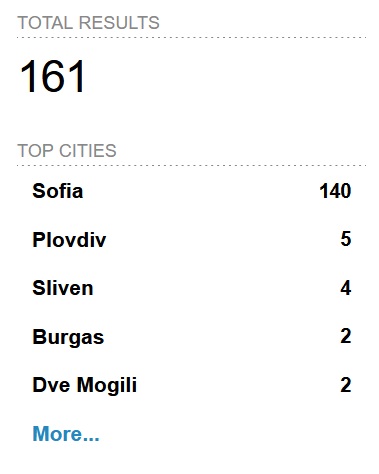
Повечето от тях работят на версия, по-стара от 8.2.1; което не означава, че са уязвими. Със сигурност обаче рискът при тях е една идея по-висок.
Ако паролата за достъп може да бъде лесно отгатната(или такава няма) и сървърът използва Lua за изпълнение на скриптове, това ги поставя в категорията на по-висок риск.
Сосбтвениците на тези сървъри имат повод да се притесняват, защото хакерите душат за уязвими системи.
Данните на Greynoise показват видимо покачване на опитите за сканиране и откриване на Redis сървъри без парола. Трендът започва на 5 октомври: само два дни, след като беше публично оповестена информацията за CVE-2025-49844.
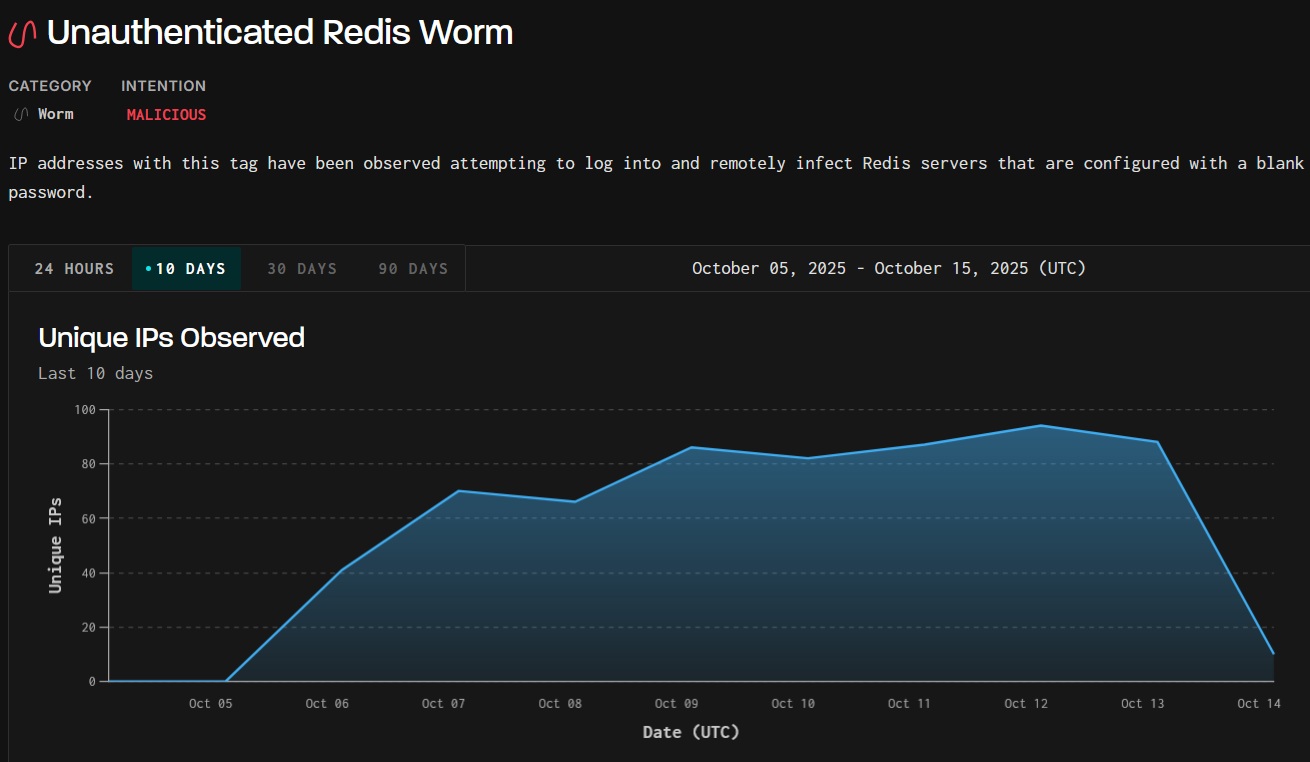
Опитите за сканиране идват от 141 IP адреса основно от Китай и други азиатски страни като Южна Корея, Сингапур, Тайланд и други.
Според GreyNoise са сканирани и 120 IP адреса в България.
Уязвимостта не бива да бъде подценявана, защото създава комбинация от два взривоопасни фактора: широко разпространение на уязвими версии и възможност за компрометиране на сървъра без физически достъп.
Как да се предпазите
Ако използвате Redis, следва да обновите до версия 8.2.2.
Ограничете достъпа до сървъра със защитна стена или VPN.
Използвайте трудна за разбиване парола.
Ако системата го позволява, ограничете използването на EVAL/EVALSHA команди.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии


някой ползва ли още редис за каквото и да е че да пачва таа купчина „взривоопасни фактори“ 😀
Ползва се и то активно, доколкото знам имат и офис в България