Публикувана на 05.09.2025 от Христо Петров
Последна промяна на 09.09.2025
Няколко компании за киберсигурност съобщават за зачестили опити за кражба на лични данни със Stealereum: лесно достъпен зловреден код, който изсмуква от устройството на засегнатия потребител всичко от пароли за WiFi мрежата до информация за банкови карти.
Stealerium е безплатен и се използва от хакери поне от 2023 г. насам. Всеки може да си го свали от Github и да го модифицира по свое желание така, че да получава крадените данни в канал в Discord или пък в Telegram.
Stealerium разполага с функция да прави снимки на потребителя, докато разглежда сайтове с порнографско съдържание. Това го прави подходящ за секторшън: практиката, при която се потребителите се заплашват с компрометиращи техни снимки и настояване да платят откуп.
Какво е сексторшън
През последните пет години имаше бум на сексторшън кампании, които разчитат предимно на страх. Жертвата получава имейл, в който се твърди, че устройството му е хакнато и с камерата му са направени снимки, докато жертвата гледа порно; и че тези снимки ще бъдат изпратени до близки, приятели, колеги и т.н.
Някои жертви предпочитат да си плащат заради опасения че „снимките“ (които не съществуват, защото устройството им всъщност не е било хакнато) ще станат публични.
В България също имаше много такива опити за изнудване и по-рано през 2025 г. Questona показа как с такава измама все още могат да се заработят дребни печалби.
Stealerium: инфостилър с опция за изнудване
Proofpoint отчита няколко кампании със Stealerium през 2025 г. Това е софтуер с отворен код, чиято основна функция е да събира данни от заразеното устройство.
Тези данни могат да са:
- информация за банкови карти, събрана от онлайн формуляри
- информация за чатове в Signal, Discord и други платформи за комуникация
- информация, събрана от криптофорфейли
- информация за инсталираните на устройството програми
- курабийки и данни за достъп (потребителски имена и пароли), които се съхраняват в браузъра
- информация, въведена на клавиатурата на устройството (например докато пишете имейл)
Една от рекламираните функции на Stealerium е способността му да прави снимки с уебкамерата на заразеното устройство. Софтуерът засича кога в браузърът е отворен сайт с порнографско съдържание и прави снимки, докато сайтът е отворен.
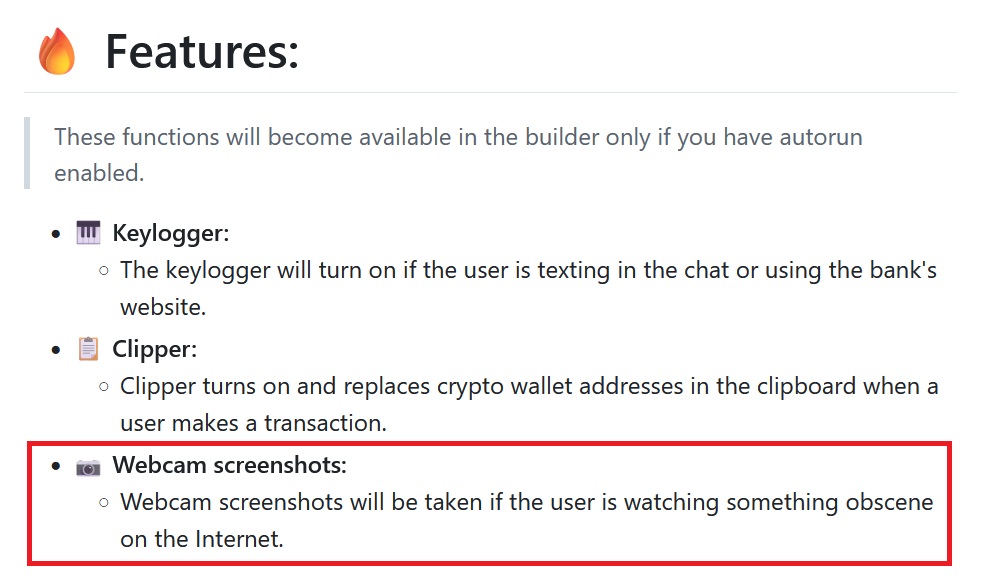
По този начин Stealerium може да превърне в реалност един от големите страхове за много интернет потребители.
От Proofpoint посочват, че нямат доказателства, че софтуерът е бил използван именно с тази цел. Изключителната достъпност на кода обаче го прави привлекателен инструмент за експлоатация от злонамерени лица.
Как става заразяването със Stealerium
Заразяването е с ниско ниво на сложност и изисква активносто участие на жертвата. Това означава, че потребителят трябва да бъде убеден сам да инсталира малуера на устройството си.
Обикновено това става с имейл с прикачен файл, който създава усещане за спешност. Напримр: „За да избегнете глоба, отворете прикачения файл с инструкции“.
Прикаченият файл всъщност съдържа EXE, JS или файл с друго разширение, който инсталира малуера на устройството на потребителя. Има и случаи с кликфикс атаки, при които потребителят е подканен да изпълни команда в командния прозорец на Windows.
Как да се предпазите
Горните няколко параграфа следва да ви убедят, че за да се предпазите, е достатъчно просто да не отваряте файлове, изпратени от непознати.
Въздържайте се от сваляне на съмнителни файлове от интернет или от платформи като Telegram. Файловете може да са маскирани като инсталационни файлове за безобидни програми, кракове или пък речници.
Използвайте обновена версия на антивирусен софтуер.
Сложете си предпазител за камера, ако устройството няма вграден такъв.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии