Публикувана на 01.09.2025 от Христо Петров
Последна промяна на 02.09.2025
Десетки телефонни централи, опериращи на сървъри в България, са потенциално застрашени от подслушване и проблеми с телефонната комуникация на компаниите, които ги използват.
Това се дължи на критична уязвимост във FreePBX – уеб интерфейс за управление на телефонни централи с Asterisk.
Уязвимостта е изключително опасна, защото позволява на хакер да получи пълен контрол върху системата, включително достъп до записи на обаждания и пренасочване на разговори.
Кой е застрашен?
Необходимо условие за успешна атака е FreePBX интерфейсът да е достъпен през интернет.
Според Shodan само в България има 45 уеб интерфейса, които отговарят на това условие. IP адресите на повечето от тях са локализирани в София.
Данните са актуални към 29 август.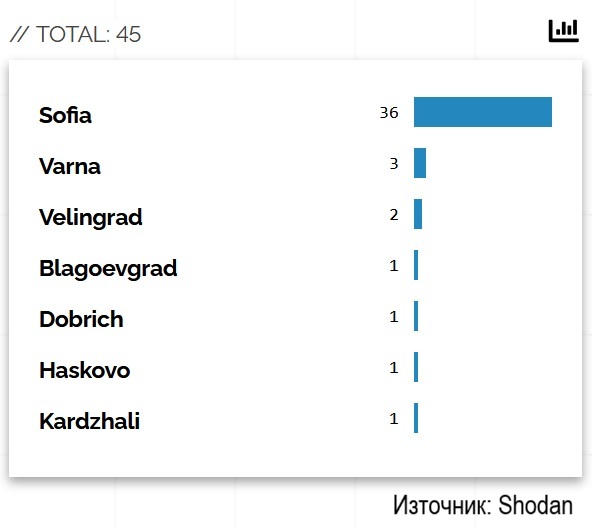
Това не означава автоматично, че телефонните централи зад тези интерфейси са уязвими.
Но рискът се увеличава значително, ако използват някоя от уязвимите версии на FreePBX (списък има в края на статията).
На всичкото отгоре според разработчика на FreePBX и коментари от потребители уязвимостта вече се експлоатира от хакери.
Хиляди централи може да са засегнати в глобален мащаб
FreePBX e популярно решение сред компании, които разчитат на IP телефония. По цял свят има над 12 хил. FreePBX интерфейса, които са отворени към интернет, показва стaтистиката на Shodan.
Те се използват от колцентрове, но също и фирми от всякакви икономически сектори и размери. Един от интерфейсите например е свързан с голям български туроператор с годишни приходи от над 65 млн. лв. за 2023 г.
Чрез специална заявка към един от PHP скриптовете във FreePBX злонамерено лице може да заобиколи автентикацията в системата и да превземе телефонната централа на засегната компания. Поради това уязвимостта е оценена с най-високата възможна оценка за риск: 10 от 10.
Как да се предпазите
Важно уточниение е, че за да бъде атакувана успешно, системата трябва не просто да работи с уязвима версия на FreePBX, но и да има инсталиран модула Endpoint Manager, с който се управляват телефоните в мрежата. (Ако модулът не е инсталиран, системата не не изложена на опасност.)
А кои версии са уязвими? Ето ги:
- FreePBX 15: всички версии преди 15.0.66
- FreePBX 16: всички версии преди 16.0.89
- FreePBX 17: всички версии преди 17.0.3
Превантивни мерки при уязвима система:
1. Най-важното е да обновите FreePBX до пачната версия:
fwconsole ma upgradeall (обновява всички модули на FreePBX)
fwconsole ma downloadinstall endpoint (обновява само Endpoint модула)
2. Използвайте защитна стена или VPN, за да ограничите достъпа до интерфейса от интернет.
3. Или направото направете админ панела недостъпен през интернет.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии