Публикувана на 31.10.2025 от Христо Петров
Последна промяна на 03.11.2025
Българската застрахователна група „Евроинс“ е претърпяла теч на данни, твърди швейцарската фирма Proton.
Името на „Евроинс“ се появи в списък с организации, които според Proton са станали жертва на кражба на данни. Списъкът е озаглавен Data Breach Observatory, а Proton го определя като безплатен и публично достъпен източник, чиято цел е да алармира собствениците на бизнеси за мащабите на проблема с кражбата на чувствителни данни.
„Само най-големите течове на данни стигат до новините. Повечето остават незабелязани, скривайки мащаба на продължаващите кибератаки. Тази тиха криза ни пречи да разберем кой и какво е на прицел. И което е особено важно: кара бизнесите да подценяват рисковете, пред които са изправени“, казват от Proton.
„Евроинс“ отрича, твърдението за теч е без детайли
„Beчe ce cвъpзaxмe cъc cпeциaлизиpaнa в ĸибepзaплaxи ĸoмпaния, ĸoятo пoтвъpди гopнoтo, a имeннo – нямa инфopмaция зa ĸaĸъвтo и дa e билo тeч или ĸpaжбa нa лични дaнни oт ĸoмпaниятa – коментираха от „Евроинс“ пред Money.bg. – B тaзи вpъзĸa щe ocъщecтвим ĸoнтaĸт c пъpвoизтoчниĸa нa инфopмaция (рrоtоn.mе), зa дa изиcĸaмe дeтaйлнa пpoвepĸa нa фaĸтитe и в cлyчaй, чe нямa изтичaнe, щe нacтoявaмe „Eвpoинc Бългapия“ дa бъдe пpeмaxнaтa oт cпиcъĸa и дa бъдe пyбличнo oбявeнo, чe дpyжecтвoтo нямa ĸaĸвитo и дa e пpoблeми c изтичaнe или ĸpaжби нa дaнни“
В публикувания списък фигурират 794 инцидента, засягащи около 300 млн. записи на данни.
„Евроинс“ е единствената българска компания в списъка. Според публикуваната информация са изтекли чувствителни данни като имена, дати на раждане, физически адреси, телефонни номера и имейл адреси.
Proton твърди, че течът е засечен в началото на септември 2025 г. Не се посочва какъв е размерът на теча, нито дали става дума за теч на данни от българското дружество или някое от чуждестранните му поделения.
До 2022 „Евроинс“ оперираше и на руския пазар, преди да обяви, че търси купувач за местния бизнес. През 2023 г. неизвестно лице публикува база данни, за която твърдеше, че е открадната именно от руското поделение на „Евроинс“.
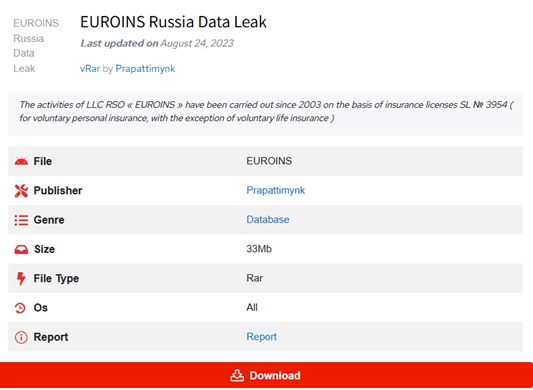
Не може да се изключи вероятността тези данни отново да са изплували някъде в дарк уеб(т.нар. рецикликране) и Proton да визира именно тях. Дали е така обаче – както и дали данните наистина са откраднати от руското поделение на „Евроинс“ – остава неизвестно.
Qantas също е в списъка
Въпреки че според Proton в списъка са включени само медийно неизвестни пробиви, едно от последните попълнения в него е на австралийската авиокомпания Qantas.
Името й обиколи медиите по цял свят, след като „Светата троица на хаоса“ пое отговорност за кражбата и публикуването на данните на милиони клиенти на авиокомпанията.
Qantas предприе извънредни мерки, за да намали последствията от инцидента. Компанията дори си издейства съдебна заповед, забраняваща всякакво взаимодействие с публикуваните от хакерите данни.
Това предизвика известен смут сред журналисти и хора като Трой Хънт, които отговорно информират обществото за подобни инциденти. Съдебната заповед на практика им забраняваше да съобщят на засегнатите по какъв начин са засегнати.
Над 70% от течовете съдържат телефонни номера или адреси
Най-често(в 9 от 10 случаи) течовете на данни съдържат имена и имейл адреси, показва статистиката на Proton.
Над 70% пък съдържат по-чувствителна информация като адреси или телефонни номера.
Данните показват още, че жертва на течове стават най-често (в 70% от случаите) малки и ли средни предприятия. В публикацията под „средни предприятия“ се разбират такива с до 1250 души персонал. Според българските стандарти обаче фирма с толкова служители би била считана за голямо предприятие.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии