
Публикувана на 10.12.2025 от Христо Петров
Последна промяна на 11.12.2025
Над 60 IP адреса, вероятно свързани с информационна инфраструктура в България, вече са сканирани за критична уязвимост в React Server Components. Тази уязвимост изправи косите на доста системни администратори, тъй като позволява изпъленние на код от разстояние без автентикация и е оценена с най-високата възможна оценка за риск: 10 от 10.
Информация за уязвимостта беше публикувана на 3 декември и избухна като атомна бомба, тъй като проблемът засяга множество уеб приложения, разчитащи на популярни технологии като Next.js.
Когато нещо такова се случи, злонамерените лица не стоят със скръстени ръце. Още в деня след публичното обявяване на уязвимостта (с идентификатор CVE-2025-55182), Greynoise засече опити да се сканират и откриват уязвими системи. Както се вижда от графиката, тази тенденция продължава и към датата на публикуването на тази статия.
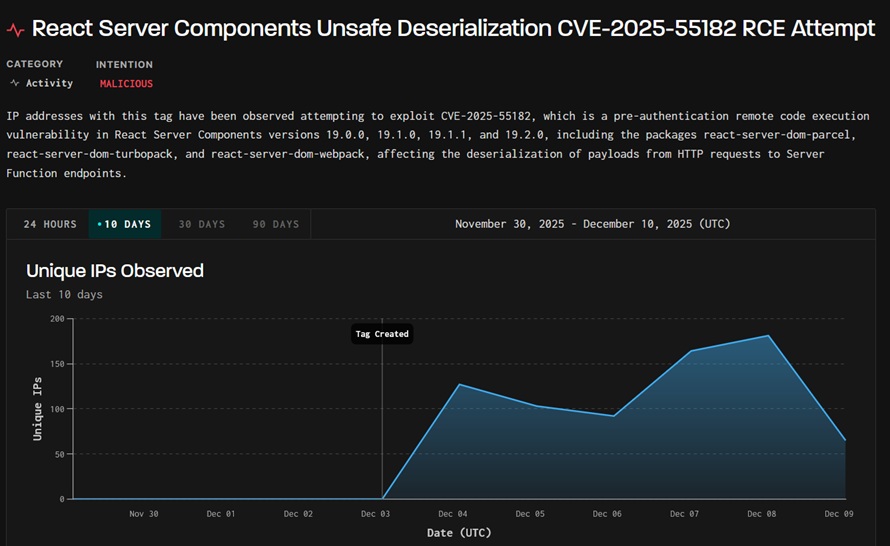
Данните на Greynoise показват, че са сканирани 61 IP адреса, които вероятно са свързани със системи на територията на България. Това не означава ,че тези системи са уязвими, но показва, че българската инфраструктура също е под заплаха.
Какъв е проблемът
Проблемът произтича от начинa, по който React десериализира входящи данни, идващи от клиентски HTTP заявки. Неправилното декодиране позволява на хакерите да изпращат заявки, които при обработка могат да доведат до изпълнение на код от разстояние и без необходимостта злонамереният потребител да се автентикира с парола.
Всичко това може да доведе до кражба на лични данни и чувствителна информация, както и да се манипулират данните, които потребителя вижда, когато взаимодейства с уеб приложението.
Злонамерени действия могат да доведат и до спирането на цялото приложение, което би означчавало загуби заради прекъснати бизнес процеси и нереализирани приходи: например при онлйан магазини или сайтовете на банки и компании за разплащания.
Кой е засегнат
Проблемът е съществен, тъй като засяга широк кръг от институции. React Server Componnets (RSC) се използва от различни технологии за изграждане на уеб приложения като:
- Next.js
- react-router
- Waku
- @parcel/rsc
- @vitejs/plugin-rsc
- rwsdk
Уязвимостта засяга три пакета, използвани за работа с React Server Components:
react-server-dom-webpack
react-server-dom-parcel
react-server-dom-turbopack
Уязвимите версии са 19.0.0, 19.1.0, 19.1.1 и 19.2.0.
Как да се предпазите
Обновете RSC до версиите 19.0.1 / 19.1.2 / 19.2.1.
Ако използвате Next.js или друга от споменатите технологии, обновете и нея.
Инструкциите за обновяване са тук.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||