
Публикувана на 16.09.2026 от Христо Петров
Последна промяна на 01.10.2026
Статията е обновена, добавено е становище от ДЗИ
Неизвестно лице с псевдонима Intelligence твърди, че разполага с личните данни на милиони клиенти на българските застрахователни компании ДЗИ и „Дженерали застраховане“.
Лицето е публикувало твърденията си в един от популярните хакерски форуми в интернет, където предлага продажбата на информационните масиви, които твърди, че притежава.
За да подкрепи твърденията си, лицето е публикувало и лични данни, предполагаемо принадлежащи на клиентите на двете застрахователни дружества.
ДЗИ отрича неоторизиран достъп до системите си
От ДЗИ отричат твърденията за кибератака. „В резултат на извършените технически проверки и анализ не бяха установени доказателства за неоторизиран или злонамерен достъп до системите на ДЗИ. Нито една система на ДЗИ не е била компрометирана“, съобщиха от компанията.
В края на август 2026 г. „ДЗИ общо застраховане“ предупреди част от своите потребители, че дружеството разследва възможен неоторизиран достъп до имена, ЕГН и данни за контакт на клиенти.
Какво твърди авторът на двете обяви
В публикациите си Intelligence прави много сериозни твърдения за неоторизиран достъп до данните на над 4 млн. клиенти на двете застрахователни дружества.
Intelligence твърди, че на 21 май 2026 са източени над 3.1 млн. записа на данни на клиенти на ДЗИ, като пробивът е станал заради зле конфигуриран API.
Intelligence си приписва и пробив срещу системите на „Дженерали застраховане“, който по думите му се е случил около месец по-рано (на 28 април) и според него е довел до изтичането на над 1.2 млн. записа на данни.
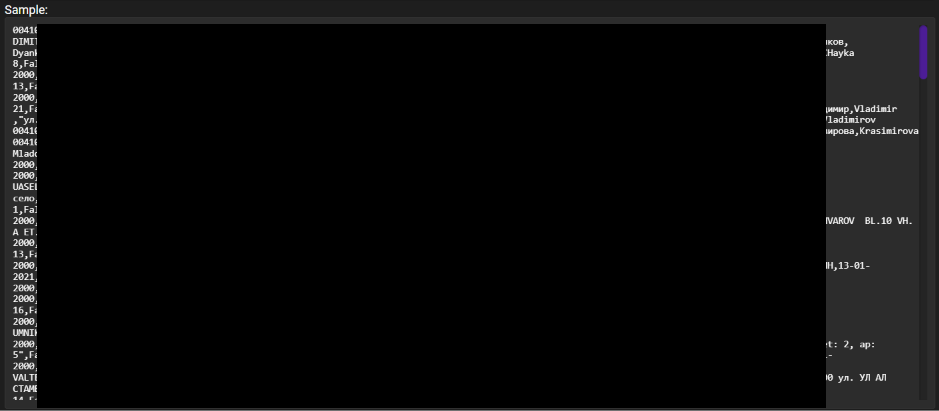
Данните, публикувани в двата поста, включват имена, ЕГН, адреси, данни за контакт (телефонни номера и имейли), регистрационни номера на автомобили и други МПС детайли като модел на автомобила, мощност на двигателя, VIN номера и други.
Questona не може да удостовери дали публикуваните в извадките данни са автентични. Проверка на случаен принцип в няколко публични източника като Търговския регистър показва, че поне малка част от публикуваните данни изглеждат реални. Могат да се открият фирми със същите адреси като посочените в извадките, а на публикуваните данни за контакт отговарят хора със същите имена като посочените в извадките.
Това обаче не доказва твърденията на Intelligence, нито че данните – дори и да са реални – са на клиенти на някое от посочените застрахователни дружества.
Публикацията на Intelligence, свързана с ДЗИ, е от 1 септември 2026 г.
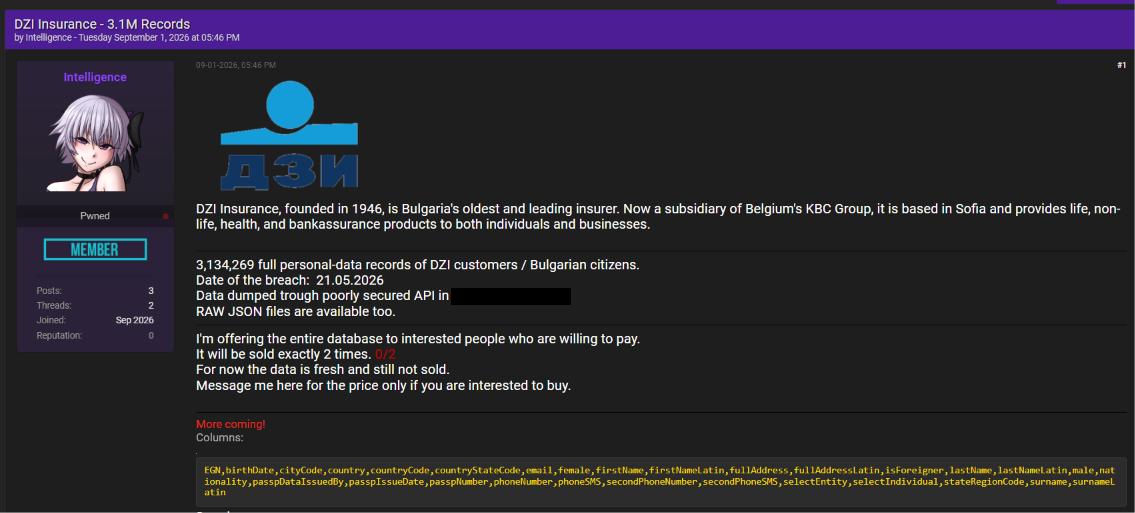
Десет дни по-късно (на 11 септември) същият потребител Intelligence публикува втора обява – този път в нея се твърди, че се продават данни, предполагаемо източени от системите на „Дженерали застраховане“.

Това твърдение следва да се счита за непотвърдено, като „Дженерали застраховане“ не го е коментирала официално. Questona изпрати молба за официална позиция от „Дженерали“, но не получи отговор.
Твърдения за кибератаки и срещу други български застрахователи
През юли 2026 г. застрахователното дружество „Евроинс“ предупреди, че е претърпяло опит за кибератака, но отрече това да е довело до изтичане на клиентски данни.
Само ден след изявлението на застрахователя хакерската група Krybit пое отговорност за кибератаката срещу „Евроинс“ и обяви, че успешно е източила около 160 гигабайта данни от застрахователя.
Впоследствие сайтът на „Евроинс“ беше дифейснат и на него беше публикувано сходно предупреждение за теч на данни.
В края на август 2026 г. за кибератака с рансъмуер съобщи и застрахователната компания „Уника България“. Става дума за инцидент, случил се в началото на 2025 г. Той причини смущения в работата на брокерите, които предлагат застраховки на „Уника“, и за известно време брокерите не можеха да обслужват клиентите й.
Според застрахователното дружество кибератаката „засяга под 3% от общата клиентска база на „Уника“. „Възможно е по време на инцидента неоправомощено лице да е получило достъп до част от съхраняваните Ваши лични данни“, предупреждават от „Уника“ – с уточнението, че компанията няма доказателства, че данните са били използвани за злонамерени действия.
През 2023 г. лице, представящо се като Емил Кюлев, публикува в интернет лични данни на около 2.2 млн. души, за които твърдеше, че са откраднати от застрахователното дружество „Лев инс“.
От „Лев инс“ отхвърлиха твърдението, че системите им са пробити и че публикуваните данни са на техни клиенти.
През 2021 г. лице със същото прозвище Емил Кюлев заяви пред българските медии, че разполага с данни за почти 3.8 млн. застрахователни полици; по думите му – откраднати заради проблем със сигурността на системата, която застрахователите използват за интеграция с мрежата от застрахователни брокери.
Тази статия има информативен характер и е написана единствено с цел да допринесе за по-доброто разбиране на последствията от изтичането на данни. Статията е базирана на данни, които са публично достъпни чрез интернет сайт. Авторът не одобрява и не подкрепя никакви незаконни действия, свързани с описаното в статията изтичане на данни. Въпреки че информацията, представена в статията, е основана на източници, които са достъпни за обществеността, авторът е положил усилия да избегне разкриването на чувствителни лични данни.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии


