Публикувана на 18.07.2026 от Христо Петров
Последна промяна на 03.08.2026
Статията е обновена с информация за събития, случили се на 20 юли 2026: включително предполагаемо дифейсване на сайта на „Евроинс“ и публикуване на данни на служители на компанията.
Хакерската група Krybit пое отговорност за кибератаката срещу българската застрахователна компания “Евроинс”.
Krybit твърдят, че са получили неоторизиран достъп до над 160 гигабайта данни от информационните системи на Евроинс. Хакерите твърдят още, че разполагат с имена и данни за контакт на клиенти, служители и мениджъри на “Евроинс”.
Предполагаемо откраднатите данни включват и информация за бизнеса на българската компания като видове застрахователни полици, застрахователни покрития, премии, дати за подновяване, вътрешни финансови документи: включително информация за заплатите в компанията.
Твърдението на Krybit е публикувано на сайта им на 18 юли 2026 г.
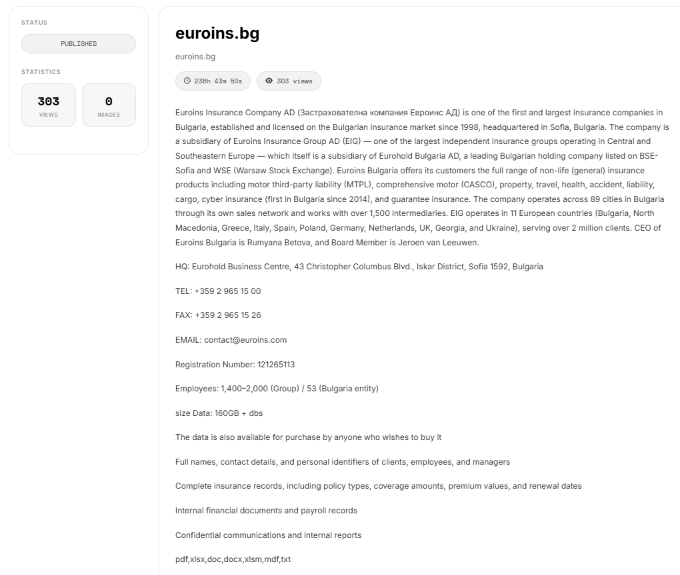 От публикуваното се вижда още, че Krybit предлага за продажба данните, които твърди, че притежава, на всеки, който е готов да си плати. Конкретна сума не се уточнява.
„Евроинс“ признават за претърпян киберинцидент, отричат компрометиране на данни
Още преди изявлението на Krybit да бъде публикувано, от “Евроинс” потвърдиха опит за кибератака, но категорично отрекоха, че има загуба на данни.
На 17 юли компанията разпространи съобщение, според което е претърпяла неуспешна хакерска атака. “В момента са налице временни смущения в работата на част от нашите системи – заявиха от „Евроинс“. – Тези смущения се дължат на допълнителни мерки, които предприемаме. Нашият екип работи с висок приоритет за възможно най-бързото възстановяване на нормалната работа. Въпреки създалата се ситуация, може да Ви уверим, че не са компрометирани данни и няма загуба на информация.”
Линк към това съобщение е споделен и на сайта на Krybit, с което групата внушава, че именно тя е автор на кибератаката. “Евроинс” не споменава информация за потенциален извършител.
Сайтът на „Евроинс“ спря да работи след предполагаемо дифейсване
На 20 юли около 15:20 часа българско време сайтът на „Евроинс“ не работи и дава грешка 502 Bad Gateway. Проверка в една от услугите за архивиране показва, че сайтът вероятно е бил дифейснат, а на заглавната страница е публикувано съобщение до клиентите и партньорите на „Еврохолд“, холдинговата структура, която притежава „Евроинс“.
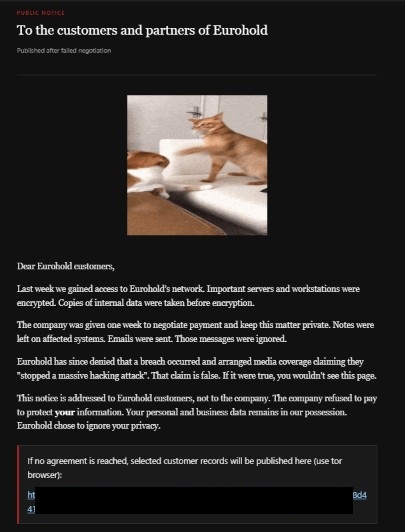
В него се твърди, че мрежата на „Еврохолд“ е била пробита и от нея са източени данни на компанията.
„Компанията отказа да плати, за да защити вашата информация. Вашите лични и бинес данни остават наше притежание“, се казва още в съобщението. В него се предупреждава, че ако не бъбде постигнато споразумение, данните ще бъдат публикувани на сайта на Krybit.
На същата страница са публикувани и лични данни, за които авторът на съобщението твърди, че са на мениджъри в „Евроинс“. На този етап Questona не може да верифицира подобно твърдение и то следва да се счита за непотвърдено.
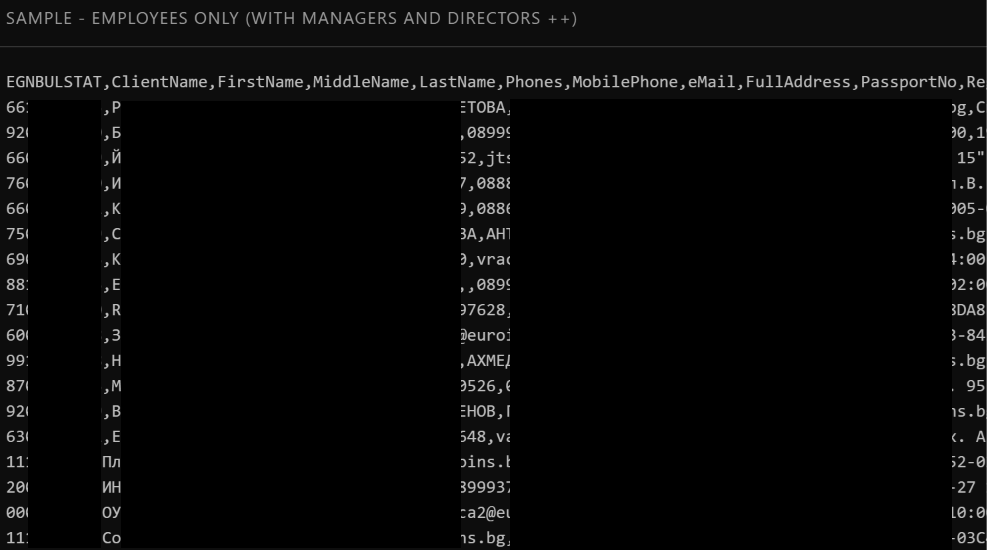
Публикуваните данни включват имена, телефонни номера, имейл адреси, физически адреси. Проверка на телефонните номера на случаен принцип показва, че поне на някои от тях кореспондират потребители във Viber със същите имена; и тези имена съвпадат с имената на служители в „Евроинс“.
Горното не доказва твърденията на Krybit. Дори и публикуваните данни да са свързани със служители на компанията, може да става дума за рециклиран стар теч на данни или пък данните да са събрани от публично достъпни източници.
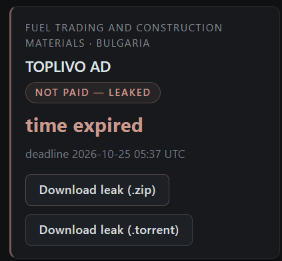
Обновена на 3 август: След като изтече поставеният от Krybit срок, на сайта си хакерската група публикува линкове към данните, с които твърди, че разполага. Линковете обаче не работят.
„Евроинс“ отрече теч на данни и през 2025 г.
През октомври 2025 г. швейцарската компания Proton постави „Евроинс“ в списък с компании, които са претърпели теч на данни.
Тогава от „Евроинс“ отрекоха твърденията на Proton и заявиха, че ще настояват името на компанията да бъде извадено от списъка, в който по това време фигурираха 794 инцидента, засягащи около 300 млн. записи на данни.
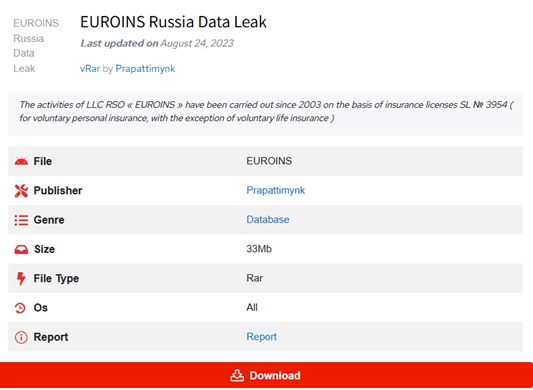
Има и още едно, по старо твърдение за кибератака срещу „Евроинс“. До 2022 г. българската компанията оперираше и на руския пазар, преди да обяви, че търси купувач за местния бизнес. През 2023 г. неизвестно лице публикува база данни, за която твърдеше, че е открадната именно от руското поделение на „Евроинс“.
И други български компании попадат на радара на рансъмуер групите
Тактиката на рансъмуер групите е да проникват в корпоративни системи, да крадат и криптират чувствителни данни и след това да изнудват организациите, от които са откраднали данните.
Някои рансъмуер групи залагат на блъфиране. Те публикуват неверни твърдения за успешно извършена атака с надеждата, че компанията ще иска да си плати, за да избегне репутационни щети и/или регулаторни санкции.
„Евроинс“ е поредната българска компания, за която през 2026 г. се появяват твърдения за теч на данни. И докато в случая със застрахователя засега става дума само за голи твърдения, в други случаи хакерите не се притесняват да уплътнят твърденията си и с публикуване на информационни масиви.
През юни хакерите от LockBit публикуваха стотици гигабайти данни, за които твърдят, че са откраднати от „Винпром Пещера“.
През януари хакерската група Anubis публикува лични данни и информация за заплати, за които твърди, че са на служителите на Парк хотел „Витоша“.
Пак по това време рансъмуер групата Crypto24 заяви, че е източила 540 гигабайта от информационните системи на българския офис на аутсорсинг компанията Yource.
Хакерската група Everest пък публикува архивиран файл с размер над 135 гигабайта, за който твърди, че е лицензирано музикално съдържание от каталога на Virginia Records.
Тази статия има информативен характер и е написана единствено с цел да допринесе за по-доброто разбиране на последствията от изтичането на данни. Статията е базирана на данни, които са публично достъпни чрез интернет сайт. Авторът не одобрява и не подкрепя никакви незаконни действия, свързани с описаното в статията изтичане на данни. Въпреки че информацията, представена в статията, е основана на източници, които са достъпни за обществеността, авторът е положил усилия да избегне разкриването на чувствителни лични данни.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии