Публикувана на 26.06.2026 от Христо Петров
Последна промяна на 30.06.2026
Рансъмуер групата LockBit5 е публикувала на сайта си огромен масив данни, за който твърди, че е източила от информационните системи на българския производител на алкохол „ВП Брандс Интернешънъл“.
Ако публикуваната на сайта информация е вярна, обемът на данните доближава 500 гигабайта. По имената на папките може да се предположи, че данните съдържат чувствителна и потенциално секретна информация, свързана с дейността на компанията: включително разходни отчети, сертификати, информация за служители, снимки, автобиографии, молби за отпуск и т.н.
На този етап твърденията на LockBit5 са непотвърдени.
Questona потърси становище от „ВП Брандс Интернешънъл“, но все още няма отговор от компанията.
Какво твърдят LockBit5
В началото на май 2026 г. хакерската група публикува информация, че разполага с данни на българската компания.
От сайта на LockBit5 се вижда, че данните са станали публично достъпни на 22 май.
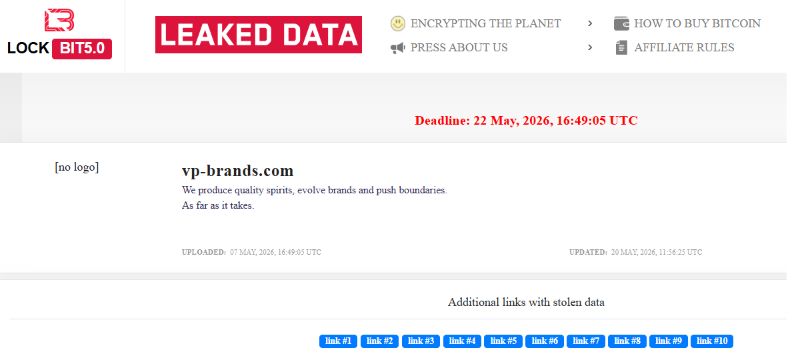
Публикувани са както линкове към торенти, така и линк към данните (част от тях или всички) в разархивиран вид. От публикуваните файлове може да се направи предположението, че общият обем на данните е поне 470 гигабайта.

Известна и като „Винпром Пещера“, компанията е производител на някои от популярните марки алкохол в България. Освен в страната, тя реализира продажби и зад граница.
Финансовите отчети показват, че дружеството е съществен икономически субект. За 2024 г. консолидираните му приходи са над 263 млн. лв., от които 27 млн. лв. остават като чиста печалба, показва справка в Търговския регистър.
Подобни инциденти могат да създадат проблеми на засегнатите организации: ако например се публикуват търговски тайни и чувствителна информация, свързани с техния бизнес.
Ако сред откраднатите данни има и такива на клиенти, дистрибутори и търговски контрагенти, те могат да бъдат използвани за фишинг, социално инженерство или опити да се извършват нерегламентирани финансови трансакции.
Кои са LockBit5
LockBit са една от най-могъщите и активни рансъмуер групи в света. Подобно на много други такива групи, тя работи на принципа на мрежовия маркетинг: набира агенти, осигурява им необходимата инфраструктура (в случая – зловреден софтуер, с който криптират и източват данни).
След това засегнатите организации биват изнудвани да платят откуп, а приходите се делят между агентите и хората на върха на пирамидата в LockBit.

В началото на 2024 г. след международна полицейска операция беше обявено, че по-голяма част от инфраструктурата на LockBit е конфискувана.
Въпреки това – и напук на всички арести и дори присъди на членове на групата – LockBit не изчезна. От 2025 г. групата отново е активна под бранда LockBit5.
През годините и други български организации са били сочени за жертви на LockBit.
Тази статия има информативен характер и е написана единствено с цел да допринесе за по-доброто разбиране на последствията от изтичането на данни. Статията е базирана на данни, които са публично достъпни чрез интернет сайт. Авторът не одобрява и не подкрепя никакви незаконни действия, свързани с описаното в статията изтичане на данни. Въпреки че информацията, представена в статията, е основана на източници, които са достъпни за обществеността, авторът е положил усилия да избегне разкриването на чувствителни лични данни.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии