Публикувана на 09.03.2026 от Христо Петров
Последна промяна на 13.03.2026
През февруари 2026 един от големите канали в Telegram за крадени данни за достъп публикува списък с паролите на около 850 хил. потребители с имейл адреси в АБВ.
Списъкът е интересен не само защото таргетира потребителите на конкретна имейл услуга, но и защото обемът на публикуваните данни е сравнително голям. Част от тях изглеждат като да са компютърно генерирани.
Дори като се махнат дубликатите и компютърно генерираните редове, в списъка остават почти 728 хил. имейл адреси и кореспондиращите им пароли.
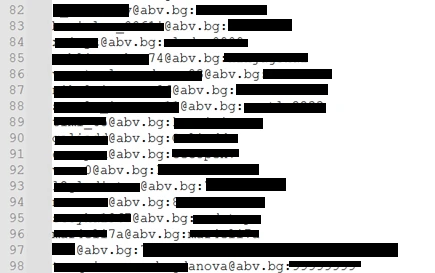
Трудно е да се установи дали тези данни са нови или са взети от стар теч на български акаунти. Честа практика е стари данни да се представят като нови.
Една от често срещаните пароли в масива например е vipoferta. Преди години из хакерските форуми се появи предполагаем теч на данни за достъп именно до този сайт.
От друга страна, сравнение с един от предишните течове на български акаунти (с около 2 млн. записа) откри сравнително малко пълни съвпадения(под 400), което увеличава вероятността настоящият масив да съдържа и „пресни“ данни.
Какво показват данните
Публикуиваните данни за достъп – ако допуснем, че са автентични – показват навиците на българските интернет потребители. С тях може да се изготви списък на най-често използваните пароли. Традиционно това са лесни за запомняне клавишни комбинации като 123456, qwerty123 и т.н., лични имена или имена на любими отбори, марки, домшни любимци и т.н.
- Ето какво показва анализът на настоящия масив данни:
- 123456 е най-често срещаната парола
- questy123 е най-масово използваната комбинация от числа и букви
- parola e e най-често използваната дума за парола
- levski е най-често използваният футболен бранд
- plamen, nikolai и martin са най-често срещаните имена, използвани като парола
Откъде са откраднати
Не е известно откъде са взети всички тези данни. Ако допуснем, че не са взети от някой стар масив, данните вероятно са откраднати чрез фишинг страници и инфостилъри.
Българските потребители редовно са обект на фишинг атаки, имперсониращи местни банки, имейл услуги, облачни услуги, спедиторски компании и други.
Инфостилърите пък са зловредни скриптове, които се инсталират на устройството и събират данни за достъп за различни акаунти на потребителя.
Топ 50 на най-слабите пароли на български акаунти
Това са най-често срещаните в масива пароли.
Ако използвате някоя от тях, сменете я веднага, защото може да бъде отгатната лесно. Товa е като да използвате ключ, с който се отварят всички врати във вашия вход.
Вместо това си измислете трудна за отгатване, но лесна за запомняне парола.
- 123456
- 111111
- 000000
- 1234567
- qwerty123
- Qwerty123
- 666666
- qwerty1
- Qwerty1234
- Qwerty123!
- Qwerty12
- Qwerty1
- Qwerty1!
- 123123
- 12345
- multiplelog
- 123321
- parola
- 7777777
- qwerty
- 654321
- 1234
- 555555
- 777777
- 112233
- levski
- 121212
- 9Xe1pn
- 1q2w3e4r
- 159753
- 999999
- 222222
- asdasd
- 131313
- 333333
- password
- 102030
- 1qaz2wsx
- plamen
- 159357
- 123456789!
- asd123
- vipoferta
- nikolai
- 888888
- 101010
- martin
- 123456789a
- 1q2w3e
- q1w2e3r4
Как да се предпазите
За да не попадат данните ви в подобни масиви, следва да се научите да разпознавате фишинг атаки.
Не въвеждайте чувствителни данни в сайтове, изпратени ви като линк в имейл, СМС или съобщение в месинджър.
Внимавайте какви софтуерни приложения и браузърни приставки инсталирате – може да съдържат скрипт, който краде паролите ви.
Не запаметявайте пароли в браузъра си.
Използвайте двуфакторна автентикация за всичките си акаунти.
Използвайте мениджър на пароли.
Не използвайте една и съща парола за повече от един акаунт.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии