
Публикувана на 14.11.2025 от Христо Петров
Последна промяна на 16.11.2025
Да започнем с малко числа. През последните 10 дни до 13 ноември(по данни на Greynoise) над 70 хил. IP адреса са сканирали мрежата, търсейки свързани към интернет устройства със слаби или непроменяни никога пароли.
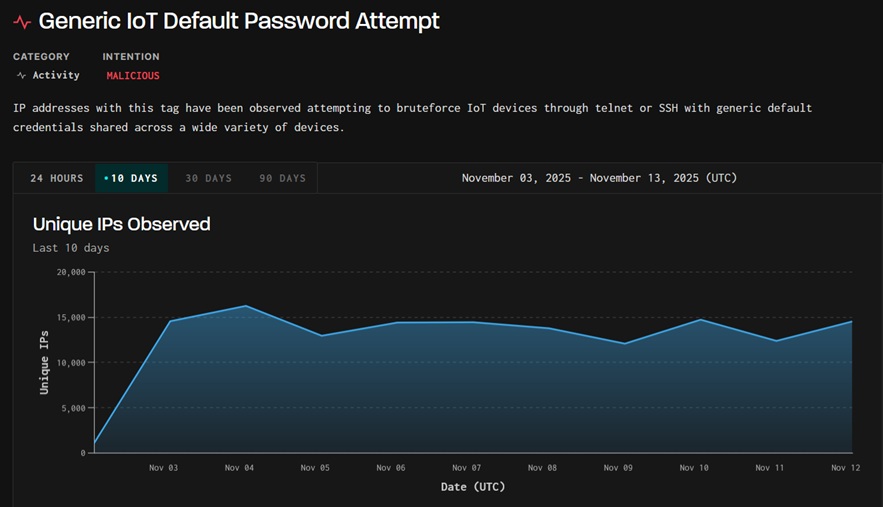
Над 8000 от тези IP адреси са сканирали устрoйства, намиращи се на територията на България. Какви устройства ли? Трудно е да се каже със сигурност, но в повечето случаи вероятно става въпрос за рутери, IP камери и видеорекордери, принтери, индустриални контролери и т.н.
В повечето домакинства има поне едно от гореизброените устройства. В офисите, поточните линии и на строителните площадки свързаните към интернет устройства вероятно са в пъти повече. Всички те са под постоянната атака на зловредни скриптове, които се опитват да ги превземат. Тези скриптове сканират за една и съща базова узязимост: липсата на силна парола, която да пази устройствта от неправомерен достъп.
Заплахите от използването на фабрично зададени пароли
Повечето потребители никога не си правят труда да променят паролата за рутера си. Същото важи и за останалите свързани към интернет устройства.
Това е голям проблем, защото фабрично зададените пароли, с които се продават повечето свързани към интернет устройства, са добре известни. Те изглеждат приблизително така:
admin / password
root / 123456
support / support
admin / admin
user / user
guest / 0000
user / changeme
operator / 1111
Заплахи за домакинства
Хакерите сканират мрежата за достъпни през интернет устройства и тестват дали някои от тези данни за достъп ще ги отключи. Когато това се случи, може да се развие един или повече от следните сценарии.
1. Устройството става част от ботнет
Това е най-честият и мащабен сценарий при компрометиране на IoT устройства: обикновено рутери, но също камери и кухненски уреди например смарт хладилници.
Зловредният скрипт инсталира софтуер на вашето устройство и го превръща в част от мрежа от хиляди заразени устройства, управлявани от разстояние.
Така устройството ви започва да участва в DDOS атаки. Dанните ви може и да не са откраднати, но пък интернет достъпът ви би могъл да се забави. Ако някой тръгне да разследва ботнета, вашият IP адрес също ще изскочи.
2. Следене и наблюдение
При достъп до IP камера или видеорекордер, хакерът може да гледа на живо кадрите от вашия дом, да изтегли или изтрие записи.
Тъй като изображенията казват повече от хиляди думи, ето скрийншот от камера някъде в България, която e достъпна през интернет.

Това изображение беше публикувано за пръв път в статия, която разглежда геополитическия шпионаж през IP камери.
Примери за слаби камери изскачат постоянно. Ето още един пример с камера, която може да излъчва клиентски данни, тъй като е насочена към монитор, на който вероятно се обработват плащания.
3. Кражба на данни
Хакерът получава административен достъп до рутера и може да промени DNS настройките. Когато се опитате да влезете в легитимен сайт – например онлайн банкиране или имейл услуга – рутерът може да ви пренасочи към фишинг страница. Така банковите данни и пароли ви вече не са тайна.
Заплахи за бизнеси
Някои рискове са по-характерни за организации, които работят със специфични IoT устройства.
1. Саботаж или спиране на производството
Ако индустриален контролер е достъпен през интернет със слаба парола, хакерът може да получи контрол над физическите процеси, които контролерът управлява. Например, контролер на поточна линия, климатична система или водна помпа.
Това би могло да доведе до забавяне или спиране на работните процеси, което пък води след себе си финансови щети и потенциални здравни рискове. Ако става дума за предприятие от енергетиката, рисковете могат да са дори по-значими икономически.
2. Разкриване на фирмени тайни
Сървъри със слаба парола могат да съхраняват чувствителна информация, която е достъпна за външни лица. В България все още се срещат FTP сървъри, които са онлайн и дори не са заключени с парола. Така хакерът може да получи достъп до договори, счетоводни документи, списъци с клиенти, продуктови планове и търговски тайни.
Все още като вектор на атака се използват и свързаните към интернет принтери. Те може да съхраняват на паметта си копия на принтирани документи, съдържащи важна информация.
Как да се предпазите
Защитата е комплексна и зависи от броя на свързаните към интернет устройства и техния вид.
Все пак могат да се изведат две много базови практики за сигурност, които засягат конкретния риск от използването на слаби пароли.
Първата е да смените фабричните пароли на всички свързани към интернет устройства.
Втората е да ограничете достъпа до тези устройства през интернет.
Към тези практики могат да се добавят и други като сегментация на мрежата, обновяване на фърмуера на устройствата, деактивиране на ненужни услуги.
Но може да започнете като изберете трудна за разбиване парола.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии


