Публикувана на 28.10.2025 от Христо Петров
Последна промяна на 29.10.2025
Хакерите използват платформата Firebase (собственост на Google), за да заобикалят спам филтри и да атакуват български потребители.
Измамниците създават фалшиви страници на български компании за финансови услуги и ги хостват на Firebase – платформа за създаване на приложения.
Друга практика е да използват имейл адреси с домейн @username[.]firebaseapp[.]com, за да изпращат линкове към фишинг страници.
Случаите рязко зачестяват през октомври
Практиката да се използва домейна на Firebase, за да се изпращат фишинг имейли и да се създават фалшиви страници, е позната от години.
Тя е предпочитана от хакерите, тъй като Firebase е собственост на Google. От една страна брандът вдъхва доверие на потенциалните жертви.
От друга дава възможност на измамниците да изпращат имейли, използвайки инфраструктура на Google; което увеличава шанса да се заобиколят спам филтрите.
От началото на октомври Questona забелязва опити да се крадат потребителски данни чрез фишинг страници, направени на Firebase. Един от последните примери е фалшива страница на популярна в България компания за разплащания:

По същия начин се създават фалшиви страници на български банки. Линкове към тях се разпращат на голямо количество потребители с надеждата, че поне част от тях ще повярват, че страницата е истинска, и ще въведат личните си данни в нея.
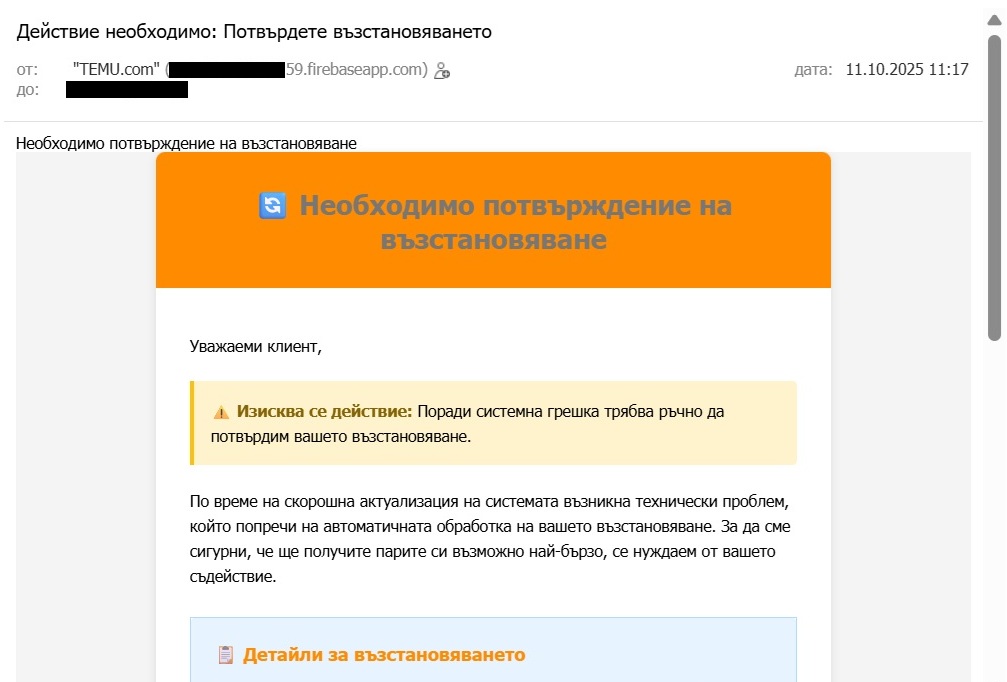
Измамниците използват Firebase и за да създават имейл адреси от типа: bgbank@prelo[.]firebaseapp[.]com, от които после изпращат линкове към фалшиви страници. Тъй като имейлите от този адрес минават през сървъри на Google, това може да увеличи вероятността фишингът да стигне крайната си цел: пощенската кутия на потенциалната жертва.
Ето един опит за фишинг срещу потребители на Temu:
Как да се предпазите
Винаги проверявайте дали имейл адреса, от който сте получили известие, съвпада с легитимния адрес на институцията.
Проверявайте накъде води линка, който сте получили.
Научете се да разпознавате фишинг.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии