Публикувана на 23.10.2025 от Христо Петров
Последна промяна на 24.10.2025
Общо 16 IP адреса в България са били сканирани с цел да се открият и хакнат телефонни централи, работещи с уеб интерфейса FreePBX.
Сканирането е част от по-мащабна кампания за идентифицирането на уязвими телефонни централи по цял свят. Кампанията е започнала скоро след като в интернет се появи свободно достъпен експлойт, който уляеснява хакването на тези централи.
Всеобхватна кампания срещу централи с FreePBX
Към датата на публикуване в България има 31 IP адреса, зад които вероятно стоят телефонни централи с FreePBX, показва справка с Shodan. Броят им е намалял с една трета от началото на септември, когато Questona съобщи за уязвимост във FreePBX, позволяваща да се заобиколи автентикацията в системата и да се превземе телефонната централа.
Неизвестно е зад каква част от тези IP адреси стоят уязвими телефонни централи (уязвимият компонент е именно FreePBX – уеб интерфейс за управление на телефонни централи с Asterisk).
Известно е обаче, че в края на септември е публикуван експлойт, с който хакерите могат да компрометират уязвими телефонни централи.
Скоро след публикуването на експлойта Greynoise започва да отчита опити да се открият IP адреси на сървъри с уязвими инсталации на FreePBX.
Пикът на тази кампания е бил на 14 октомври, като след това броят на IP адресите, от които се извършва сканирането за уязвими системи, започва да намалява.
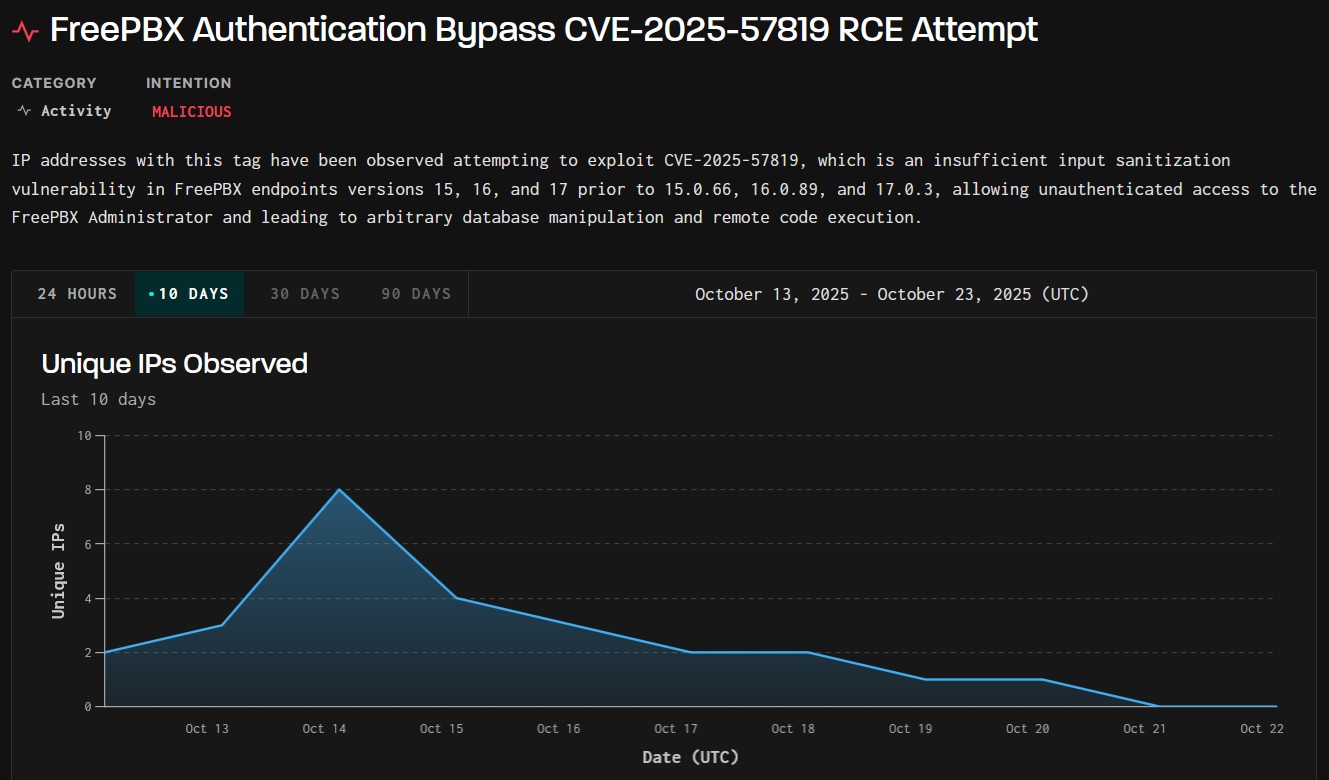
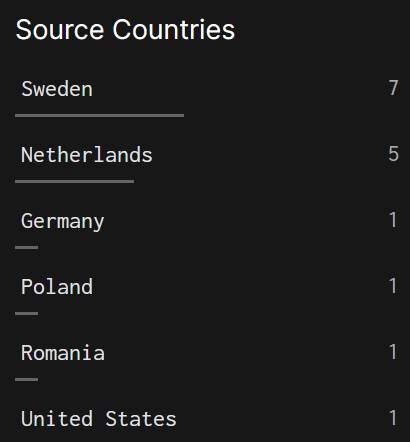
Според Greynoise сканирането обхваща и 16 IP адреса в България. Опитите за сканиране са засечени основно от Швеция и Нидерландия, но също и от САЩ, Германия, Полша, Румъния.
Необходими са незабавни мерки
Комбинацията от публично достъпен експлойт, уязвимост с най-високото възможно ниво на риск и активна кампания за откриване на уязвими системи е притеснителна и не бива да бъде подценявана от българските организации, които са внедривли FreePBX в телефонните си централи.
Бъгът засяга определени версии на FreePBX, така че съвсем не всички телефонни централи, които използват софтуера, са уязвими.
Собствениците им трябва да проверят дали версията на FreePBX, с която работят, е бъгава, и да вземат необходимите защитни мерки, ако вече не са го направили.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии