Публикувана на 06.10.2025 от Христо Петров
Последна промяна на 08.10.2025
Американската агенция за киберсигурност и сигурност на инфраструктурата (CISA) добави в списъка си с активно експлоатирани уязвимости бъг в телефоните на Samsung, който позволява компрометиране на устройството.
Когато уязвимост попадне в този списък, това обикновено означава, че с нея вече се злоупотребява и е наложително да се вземат превантивни мерки.
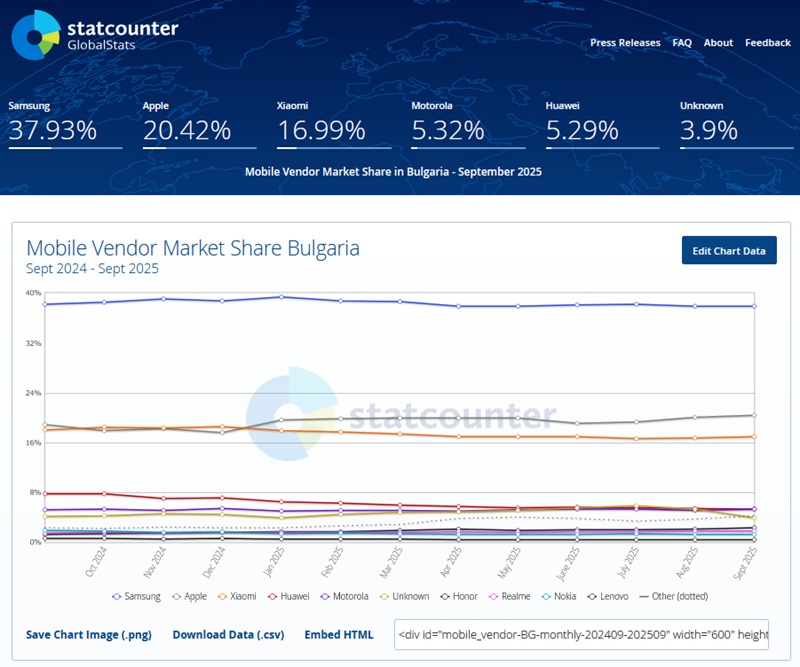
В случая става дума за уязвимост в много популярни потребителски устройства, масово използвани и в България. Към септември 2025 г. Samsung е безапелационен лидер на българския пазар за смартфони с дял от почти 38%, показват данните на StatCounter.
Кой е засегнат
Засегнати са смартфоните на Samsung с Android 13 и нагоре.
Samsung съобщи за проблема още през септември и предупреди потребителите веднага да инсталират софтуерен ъпдейт на смартфоните си.
Компанията не е споделяла официално какви може да са последствията, ако уязвимостта се ескплоатира на неин смартфон.
Тъй като бъгът е скрит в libimagecodec.quram.so (библиотека за обработка на изображения) и е бил докладван от WhatsApp, някои експерти спекулират, че е възможно да става дума за т.нар. zero-click атака.
При нея хакерът изпраща на жертвата си модифицирано изображение в WhatsApp (или друг месинджър).
Опасна уязвимост с потенциал за подслушване
Този тип атаки са особено опасни, защото не е необходимо потребителят да взаимодейства с него по какъвто и да е начин. Достатъчно е някой да му изпрати снимка в WhatsApp; дори ако е от непознат номер и потребителят не я отвори.
През септември WhatsApp съобщи за подобен проблем в някои от моделите iPhone и iPad. Според Meta(компанията-майка на WhatsApp) уязвимостта е използвана за „много сложни атаки срещу определени потребители“. Спекулира се (но не е официално потвърдено), че може да става дума за следене на онлайн комуникацията на високопоставени личности.
WhatsApp е един от най-популярните месинджъри в световен мащаб. Поради факта, че използва криптиране от край до край по подразбиране, той е предпочитано средство за комуникация сред хората от бизнеса и политиката.
Как да се предпазите
Ако използвате смартфон на Samsung с Android 13, 14, 15 или 16, трябва незабавно да инсталирате септемврийския софтуерен ъпдейт за него.
В зависимост от устройството и настройките му, това може вече да се е случило автоматично.
За да проверите дали ъпдейтът е инсталиран, отворете настройките на смартфона си:
Settings >
Software update (името може да варира, търсете настройка с думата update или подобно)
Проверете кога за последно е обновяван софтуера. Ъпдейтът, от който имате нужда, е SMR Sep-2025 Release 1.
Като допълнителна мярка за сигурност бихте могли да изключите опцията за предварително показване на изпратените изображения в WhatsApp. Това не е официална препоръка от Samsung, но би могло да намали риска от zero-click атаки чрез изпращане на снимки в WhatsApp.
Отворете месинджъра и влезте в:
Settings >
Storage and data >
Media auto-download
За всяка от трите опции в тази секция – When using mobile data, When connected on Wi-Fi и When roaming – ще трябва ръчно да изключите (с премахване на чавката) функцията за изображения.
Ако го направите, вече няма да виждате предвирителен преглед на снимките, които приятелите ви изпращат в WhatsApp. Ще трябва да кликате върху всяка снимка, за да я видите.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии