Публикувана на 18.08.2025 от Христо Петров
Последна промяна на 20.08.2025
Измамници се представят за рекрутъри в големи интернет компании като Google и Meta и се опитват да откраднат потребителски имена и пароли.
Жертвата получава имейл с предложение за работа от световноизвестен бранд. Имейлът съдържа линк към страница, където жертвата бива приканена да се логне.
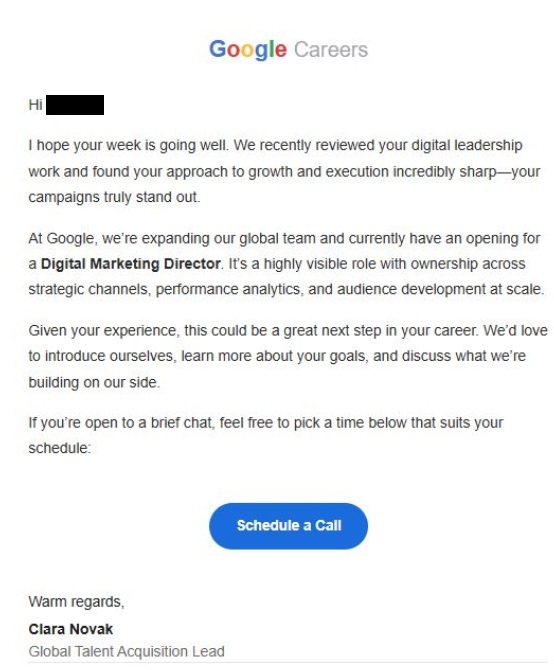
Редица българи съобщават, че са получили такива имейли с предложение да станат маркетинг директор в Google.
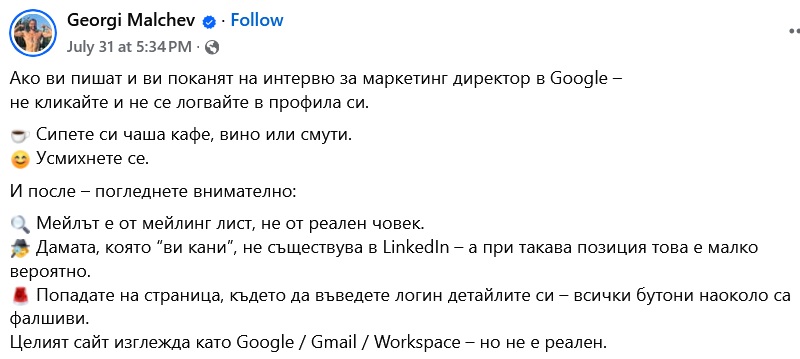
В края на юли за измамата съобщи Георги Малчев, собственик на маркетинг агенция. В коментарите под публикациите му други българи от сферата на маркетигна и електронната търговия потвърждават, че са получили подобно предложение: както от Google, така и от други популярни брандове като Puma или RedBull.
В конкретния случай линкът в имейла води към сайта hire[.]gtalentcrew[.]com, който към датата на публикуване на тази статия вече не работи.
Стара и добре изпипана схема
Фишингът чрез предложения за работа е добре известна тактика за кражба на лични данни и разпространение на зловреден код.
Хората, занимаващи се професионално с дигитален маркетинг, са таргет група на подобни атаки. През акаунтите си в Google и Meta те управляват рекламни бюджети на своите клиенти, разполагат с административен достъп до акаунтите им.
С една открадната парола хакерите могат да получат достъп до много корпоративни акаунти.
Измамниците обикновено се представят за представители на свотовноизвестни компании, за да увеличат вероятността жертвата им да следва инструкциите стриктно.
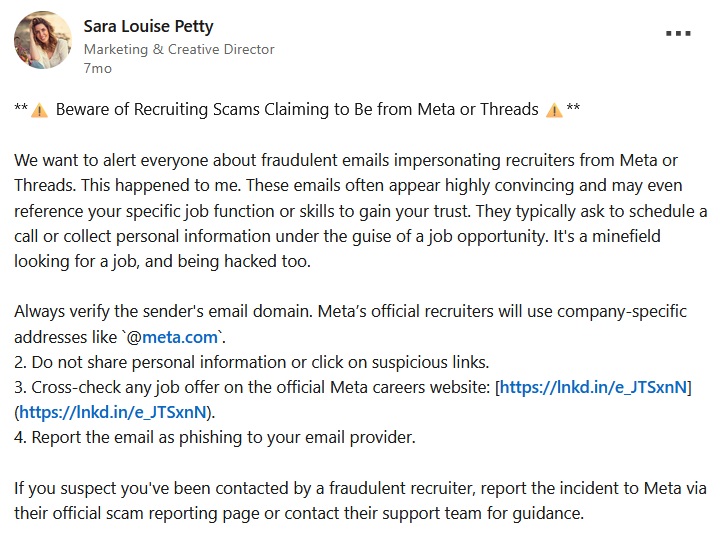
Според една публикация в Linkedin изманиците използват и бранда Meta, като използват високо ниво на персонализация (споменават името ви, споменават позиции, на които наистина сте работили) , за да спечелят доверие.
През 2023 г. се появи информация, че хакери изпращат фалшиви предложения за работа и като част от процеса на „интервюто“ изиксват от жертвите да отварят файлове, съдържащи зловреден код.
Има го и обратния вариант: хакерите отговарят на обяви за работа, като вместо да прикачат автобиографията си прикачват опасни файлове. Ако служител на отдел „Човешки ресурси“ отвори зловредния файл, това може да криптира файловете на компютъра и дори да пропълзи до други устройства в мрежата.
Как да се предпазите
- Проверете имейла на рикрутъра. Той следва да включва официалния домейн да компанията, която представлява. Ако получите оферта за работа от имейл в Gmail, работата е повече от съмнителна.
- Потърсете рекрутъра в Linkedin и се свържете с него, за да установите дали наистина е изпращал подобна оферта.
- Не се логвайте в сайтове, линк към който сте получили по имейл.
- Проверявайте адресите на сайтовете, които отваряте Gtalentcrew може да звучи легитимно, но няма нищо общо с Google.
- Не отваряйте файлове, получени от непознати хора.
- Използвайте двуфакторна автентикация, където е възможно.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии