Публикувана на 28.07.2025 от Христо Петров
Последна промяна на 28.07.2025
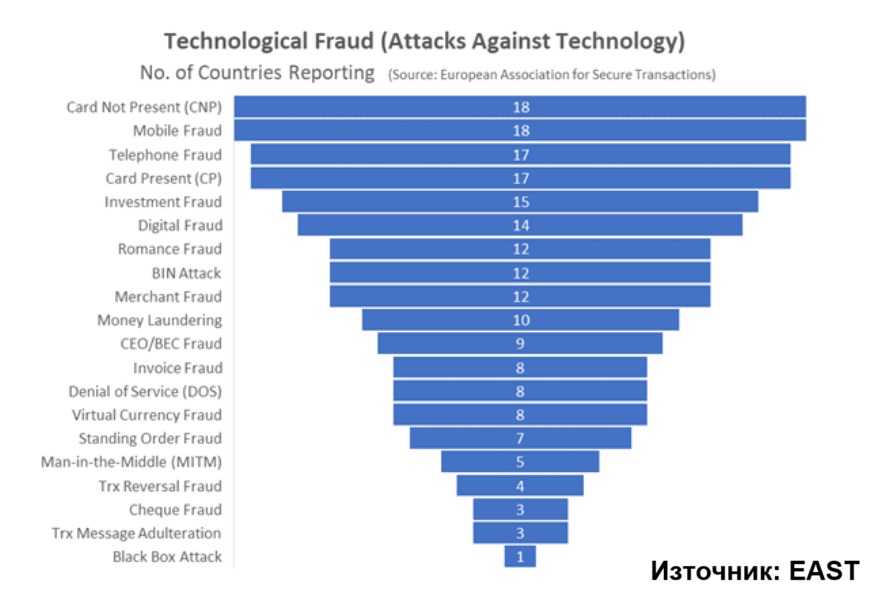
Измамите с крадени картови данни (Card not Present Fraud) са най-масово разпространените в Европа, показва последния доклад на EAST (European Association for Secure Transactions).
Към юни 2025 г. почти всички европейски страни(18 от общо 19), участващи в проучването на EAST, съобщават за този тип измами.
Това е много повече от други „хитови“ компютърни престъпления като например измамите със служебен имейл. Въпреки че са едно от най-доходоносните киберпрестъпления в света, а в България продължават да са хит и периодично попадат в новинарските емисии, измамите със служебен имейл са засечени едва в 9 страни в Европа.
Обяснението за голямата популярност на измамите с крадени картови данни би могла да се крие както в голямата ефективност на фишинга, който е основен инструмент за кражда на лични данни, така и за незаконните пазари за крадени картови данни като например BidenCash.
Как действат измамите с крадени картови данни?
Това е вид престъпление, което не изисква големи технически умения и сътоветно увеличава кръга от злонамерени лица, които могат да се изкушат да го практикуват.
Става дума за измами, при които трансакцията става без необходимостта извършителят да разполага физически с банковата карта.
Ако някой знае основните данни за вашата банкова карта – номер, дата на годност и CVV код – и ако няма някаква допълнителна защита, която да го спре, той може да нареди превод на пари от вашата сметка към сметка, контролирана от него; или просто да прави покупки с вашите пари.
Но как данните за банковата ви карта се озовават в злонамереното лице?
Фишингът е един от основните методи. Измамниците създават фалшиви сайтове и убеждават жертвите си да въведат в сайтовете данните за банковите си карти. Това може да са фалшиви сайтове на банки или онлайн магазини.
Ако на компютъра или мобилния ви телефон е инсталиран зловреден софтуер, чрез него измамниците могат да извлекат тези данни и да ги използват, за да точат пари от банковата ви сметка.
Течовете на данни също представляват риск. Ако хакер пробие онлайн магазин и източи от там данните за картите на купувачите, той може да злоупотреби с тази информация или да я продаде на други злонамерени лица.
Макар в България да има случаи на хакнати онлайн магазини, досега няма информация да са изтичали картови данни.
За сметка на това още преди няколко години BidenCash, един от популярните сайтове за търговия с крадени картови данни, публикува данни на български потребители – напълно безплатно. Макар повечето от картите да бяха с изтекъл или изтичащ срок на годност, това показва, че в модерния свят информацията тече свободно като река.
Как да се предпазите
- Не споделяйте данните за банковата си карта по имейл, по телефон, по SMS, по месинджър и т.н. Дори и да пише, че писмото е от БНБ.
- Проверявайте легитимността на онлайн магазините, в които пазарувате.
- Пазарувайте само от сайтове, работещи с 3D Secure или някаква форма на многофакторна автентикация.
- Пазарувайте само от сайтове с HTTPS (да, все още има български търговци – макар и единици – чиито магазини са на HTTP!)
- Избягвайте да използвате публични WiFi мрежи, когато пазарувате; вместо това използвайте мобилен интернет.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии