Публикувана на 31.07.2026 от Христо Петров
Последна промяна на 04.08.2026
Рансъмуер групата Majinahanashi твърди, че е получила неоторизиран достъп до информационните масиви на българската компания „Калиман карибе“. За да докаже твърденията си, групата е публикувала на сайта си данни, които твърди, че е откраднала от компютърните системи на компанията.
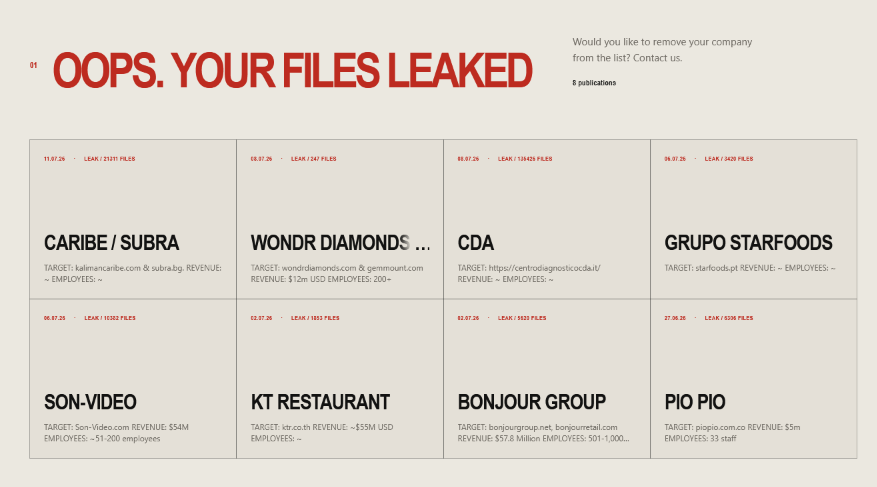
Публикуваното от Majinahanashi съобщение твърди, че са откраднати данни както от системите на „Калиман карибе“, така и от веригата аптеки Subra (двете компании имат общ основател).
Questona потърси коментар от „Калиман карибе“, но не получи отговор на изпратените въпроси. Компанията не е коментирала публично твърденията и към този момент те следва да се считат за непотвърдени.
Към датата на публикуване на тази статия сайтовете kalimancaribe[.]com subra[.]bg са в сервизен режим и показват съобщения „Поради технически причини сайтът е временно недостъпен“ и „Съвсем скоро ще бъдем отново онлайн“.
Потребители се оплакват във Facebook страницата на аптеки Subra, че сайтът на веригата не работи повече от седмица и не могат да пазаруват, както и че компанията не отговаря на съобщения.
Какво твърдят Majinahanashi
Хакерската група твърди, че е източила над 20 хил. файла, свързана основно с работата на отдел „Човешки ресурси“: включително автобиографии и лични данни на служители на „Калиман карибе“.
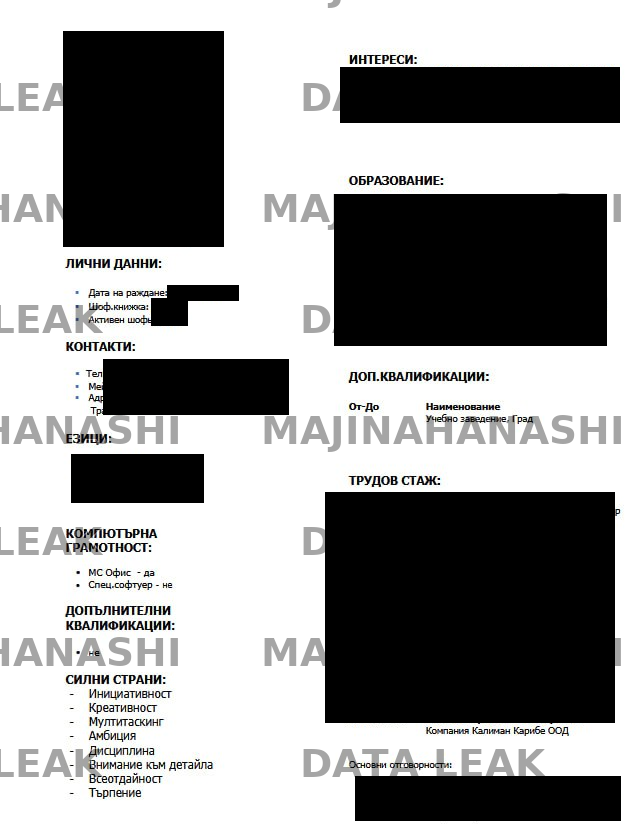
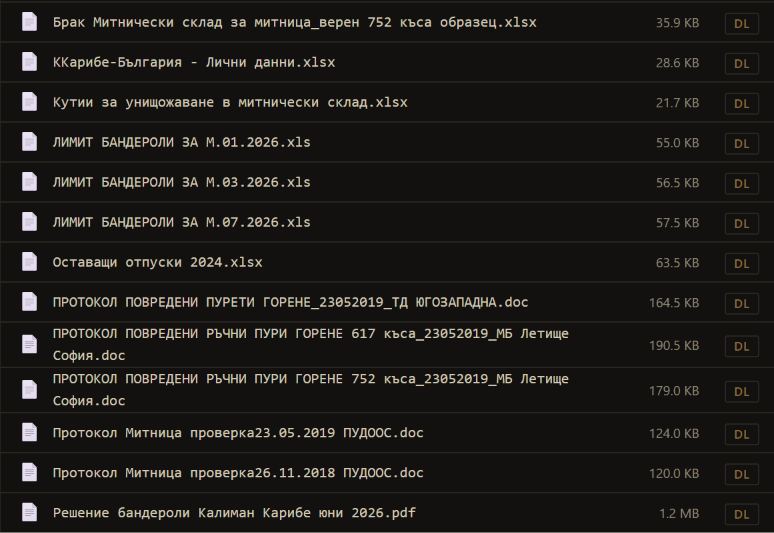
От метаданните на публикувания масив може да се направи предположение, че данните включват още документи, свързани с дейността на компания, занимаваща се с тютюневи изделия: митнически протоколи, документи за брак, информация за бандероли, протоколи за повредени ръчни пури и др.
Един от файловете е озаглавен „ККарибе-България – Лични данни“. Това не доказва, че са източени от системите на „Калиман карибе“.
Кои са Majinahanashi
Това е сравнително нова и слабо позната група за киберизнудване. Според SOS Ransomware групата използва познатата схема за двойно изнудване: прониква в информационни системи на организация, криптира и копира данни, а след това изнудва организацията да плати откуп, за да предостави декриптор за заключените данни и за да не публикува данните в интернет.
Към датата на публикуване на тази статия Majinahanashi е качила на сайта си осем публикации, в които твърди, че е хакнала организации от различни части на света.
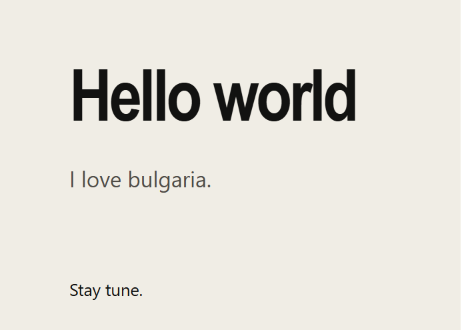
Любопитен факт е, че единствената засега публикация в секция „Новини“ на сайта е със следното съдържание: „Обичам България. Очаквайте подробности“. Публикацията е с дата 15 юли.
Тази статия има информативен характер и е написана единствено с цел да допринесе за по-доброто разбиране на последствията от изтичането на данни. Статията е базирана на данни, които са публично достъпни чрез интернет сайт. Авторът не одобрява и не подкрепя никакви незаконни действия, свързани с описаното в статията изтичане на данни. Въпреки че информацията, представена в статията, е основана на източници, които са достъпни за обществеността, авторът е положил усилия да избегне разкриването на чувствителни лични данни.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии