Публикувана на 12.12.2025 от Христо Петров
Последна промяна на 29.12.2025
На 11 декември 2025 г. проруската хакерска група Z-Pentest Alliance публикува в Telegram канала си видео, което показва потребителския интерфейс за управление на системa за бъркане на строителни смеси.
Според Z-Pentest Alliance системата се намира в България и такова предположение може да се направи, тъй като потребителският интерфейс е на български език.
Авторите на видеото твърдят, че са получили неоторизиран достъп до системата и могат да я манипулират: включително като променят състава на смесите, калибрират сензорите за тегло, спират и пускат отделни компоненти на системата.
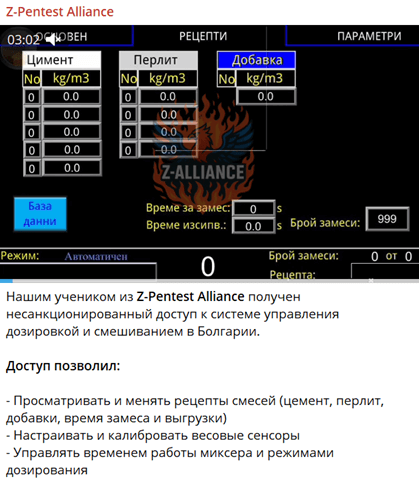
Това не е първото подобно твърдение на Z-Pentest. Групата си приписва няколко „успешни атаки“ срещу инфраструктура в България: включително микро ВЕЦ, пречиствателна станция на завод и напоителна система. За всички тях те са публикували видеа, които показват начален достъп до системи за индустриален контрол.

В каква степен тези твърдения са истина е отделен въпрос. Началният достъп не означава, че хакерите имат пълен достъп до системата и могат да я манипулират както си искат. Той показва само, че са открили уязвима система, която е достъпна от разстояние.
Топ хакери или опортюнисти?
Z-Pentest Alliance е една от групите, които Агенцията за киберсигурност и сигурност на инфраструктурата на САЩ (CISA) нарича „проруски настроени опортюнистични хактивисти“.
В същата категория влизат и групи като NoName057(16), която пое отговорност за временното сваляне на няколко сайта на български институции, включително този на парламента.
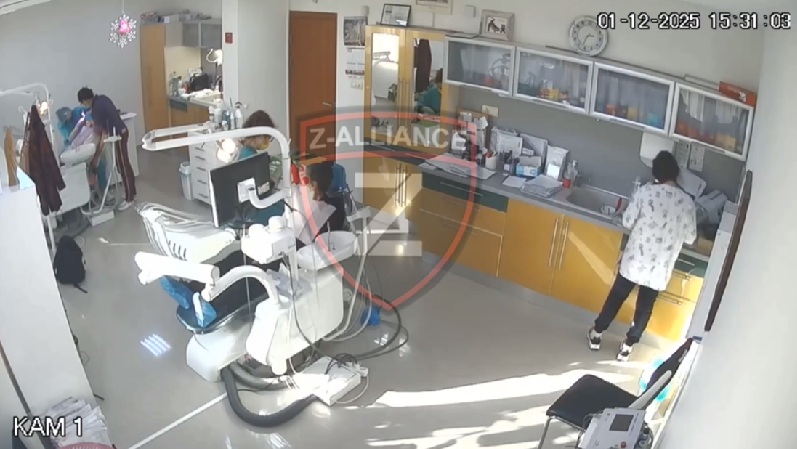
Според CISA тези групи прилагат елементарни тактики за откриване и хакване на ресурси: сайтове, системи за индустриален контрол, камери и т.н. Въпреки че техническите им възможности често са ограничени и понякога демонстрират неразбиране на системите, които се опитват да овладеят, тези групи успешно причиняват щети и смущения, казват от CISA.
Как действат групи като Z-Pentest Alliance?
В повечето случаи тези „опортюнисти“ не таргетират конкретни цели. Вместо това сканират интернет за уязвими системи, правят опити да ги компрометират, а след това публикуват видеа и снимки, украсявайки ги с идеологически нюанси. Например: „Хакнахме термопомпа в Италия, защото Италия е враг на Русия“.
От CISA посочват, че основният метод за откриване на цели е злоупотребата с популярни инструменти за сканиране на интернет като nmap или OpenVAS. С тях те сканират за отворени VNC портове.
VNC е популярна технология за отдалечен контрол над информационни системи. Тя намира масово приложение в системите за индустриален контрол, които са основна цел на групи като Z-Pentest Alliance.
След като открият система, която е достъпна през интернет, те се опитват да налучкат паролата за достъп. Често разчитат на пароли по подразбиране, слаби или липсващи пароли. В някои случаи се извършват и DDOS атаки(претоварване с трафик) срещу набелязаните цели, за да се улесни проникването.
Ако получат достъп, хакерите могат да нанесат следните щети:
- Промяна на настройки. Манипулиране на потребителски имена/пароли, промяна на параметри, настройки на инструменти или имена на устройства.
- Деактивиране на аларми. Изключване на алармени системи, което може да попречи на операторите на системата да получат предупреждения за неизправности.
- Загуба на видимост. Операторът спира да получава данни или да има контакт със системата, причинявайки временно прекъсване на работния процес.
- Рестартиране или Изключване. Рестарт или пълно изключване на устройството, предизвикващо прекъсване на работния процес.
Какви са щетите
Според CISA проруските хактивисти имат ограничена способност да причиняват значителни щети. В същото време от агенцията предупреждават, че постоянните атаки създават риск за по-сериозни последствия в реалния свят.
Z-Pentest Alliance например влязоха в новинарските емисии, след като успешно проникнаха в системите на язовир в Норвегия и предизвикаха изтичане на води, незабелязано в продължение на часове. Щети от тази акция нямаше, но пък хакерите успешно я използваха, за да си направят пиар.
Често срещано последствие е временната загуба на видимост на системите. Тя налага ръчна намеса в управлението на процесите. Всяка промяна в работните процеси може да доведе до допълнителни разходи за труд, загуби от нереализирани приходи, разходи за възстановяване.
Как да се предпазите
Ето някои основни препоръки, за да намалите риска от подобни „опортюнистични“ атаки:
- Ограничете достъпа до системи през VNC.
- При отдалечен достъп задължително използвайте многофакторна автентикация.
- Избягвайте фабрично зададени пароли (admin, 123456 и т.н.), слаби или липсващи пароли.
- Сегментирайте мрежата, за да се гарантира, че оперативните технологии са изолирани.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии