Публикувана на 29.07.2025 от Христо Петров
Последна промяна на 30.07.2025
Изминалата седмица беше доста шантава за някои от най-големите хакерски форуми в света.
Европол съобщи, че в Украйна е заловен предполагаемият администратор на XSS – рускоговорящ форум, в който се продават крадени бази данни и начален достъп до компрометирани системи.
Въпреки гръмко обявената акция по свалянето на форума, буквално ден по-късно част от потребителите му започнаха да съобщават, че някои огледални версии на XSS – включително и onion домейна – продължават да си работят.
През уикенда на същата седмица в дарк уеб се появи нова версия и на BreachForums – един от най-посещаваните и популярни хакерски форуми, който мистериозно изчезна от интернет три месеца по-рано.
Завръщането на BreachForums смути общността на експертите по киберсигурност и потребителите на подобен тип форуми. Те изпаднаха в спорове кой стои зад това „прераждане“.
BreachForums спря да функционира някъде около март 2025 и едно от основните предположения беше, че е свален от правоохранителните органи.
Това предположение натежа, след като френска медия съобщи, че заподозрени за негови администратори лица са арестувани от френската полиция през юни 2025 г.
Медийни публикации твърдят, че сред тях може да е бил и ShinyHunters – мистериозна водеща фигура в общността на BreachForums.
Основната версия на скептиците сега е, че новият BreachForums е просто клопка, заложена от разследващите органи, за да следи активността на киберпрестъпниците.
В същото време форумът започна да се пълни с нови постове: включително оферти за осигуряване на неоторизиран достъп до информационни системи.
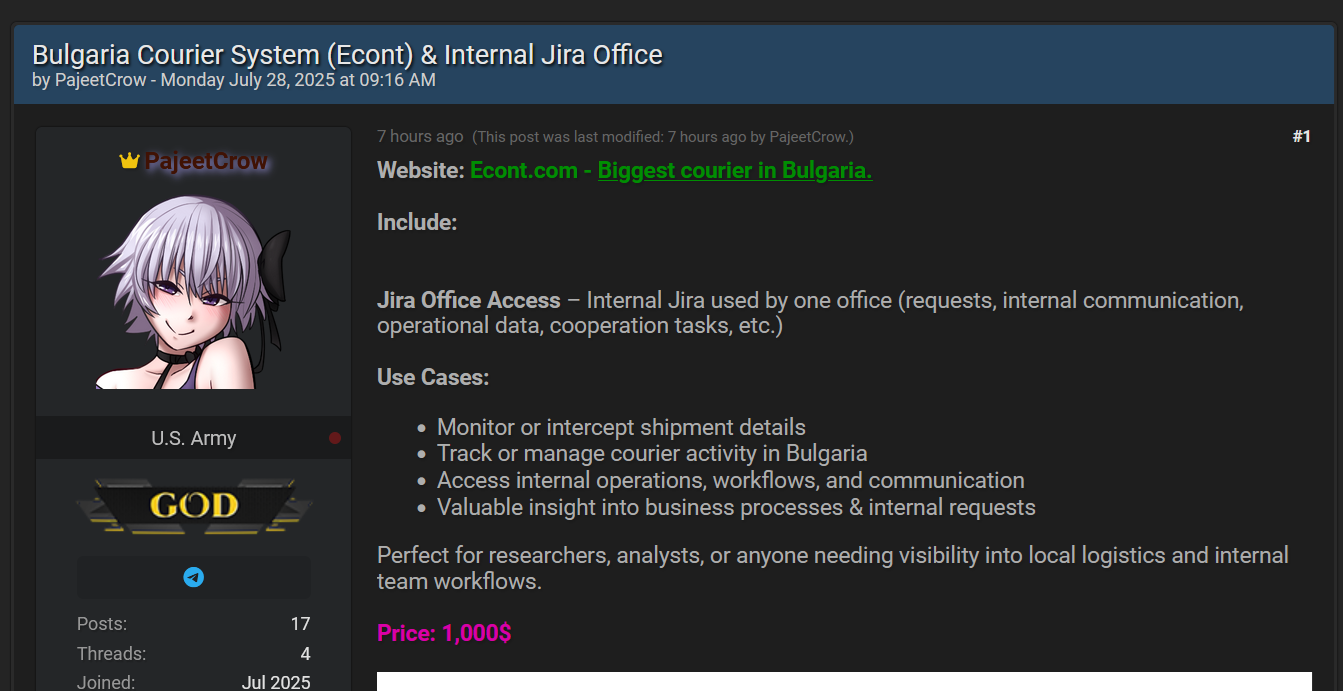
Така например неизвестно лице с прозвището PajeetCrow заяви във форума, че продава достъп до информационни системи на две големи български компании.
Потребителят твърди, че срещу 1000 долара е готов да предостави достъп до JIRA инсталацията на един от офисите на куриерската компания „Еконт“.
В отделен пост същият потребител твърди, че може да предостави достъп и до система, с която в реално време се следят запасите в една от нефтобазите на Lukoil България.

Трети пост на същия потребител предлага достъп до системата на български интернет доставчик. Като доказателство, че офертата е автентична, авторът е публикувал списък на абонати на доставчика и техните лични данни: имена, физически адреси и телефонни номера.
Достоверността на тези твърдения не може да бъде проверена без съдействието на потенциално засегнатите компании. Предвид съмнителната поява на BreachForums всичко, написано във форума, следва да се приема със здравословна доза съмнение.
Ако BreachForums действително живее своя n-ти живот, това показва нажежената до бяло динамика на незаконните хранилища за крадени данни.
И как някой винаги се опитва да прави пари от това.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии