Публикувана на 25.07.2025 от Христо Петров
Последна промяна на 28.07.2025
В плъгина ePay.bg Payments е открита XSS уязвимост, която позволява на злонамерено лице да компрометира онлайн магазина, на който е инсталиран.
Сред потенциалните щети са превземане на администраторския акаунт, пренасочване на потребителите към фишинг страници (съответно кражба на лични данни), дифейс на сайта и други.
Уязвимостта се оценява като средно рискова. До голяма степен това се дължи на факта, че не всеки може да я експлоатира: необходимо е злонамереното лице да има акаунт с права на контрибутор.
Въпреки това уязвимостта не бива да бъде подценявана. Към момента на публикуване на тази статия за уязвимостта няма пач и собствениците на онлайн магазини, които използват плъгина, не могат просто да го ъпдейтнат.
Информация за уязвимостта беше публикувана на 19 юли. Дотогава плъгинът е бил свален почти 2000 пъти, като последните сваляния са буквално дни преди публичното обявяване на проблема.
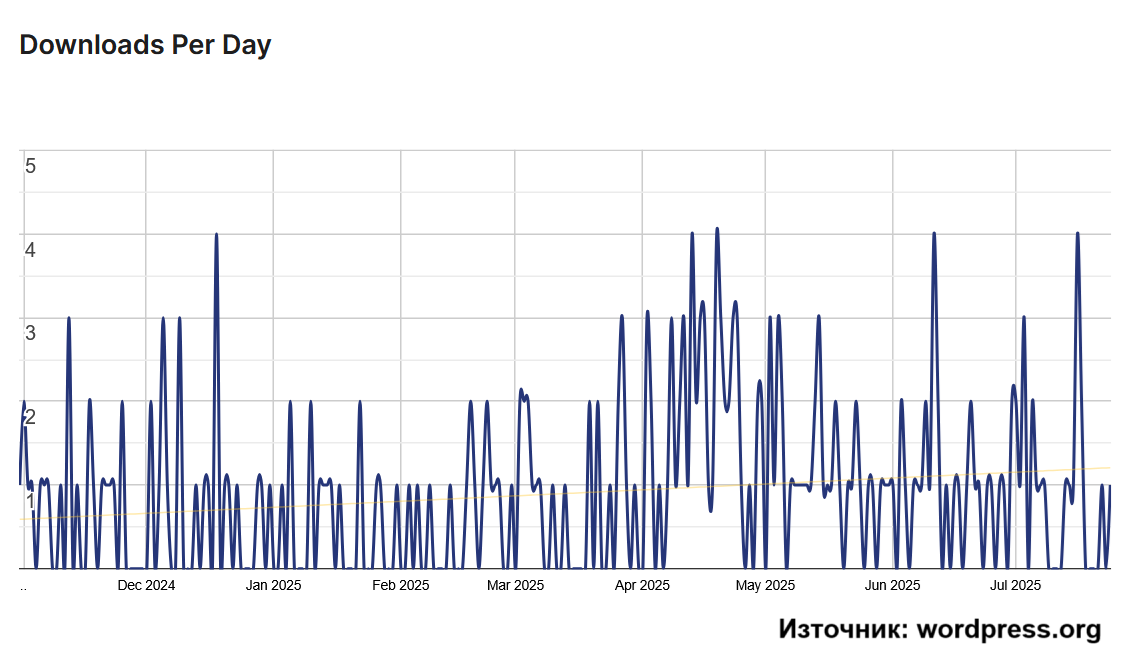
Което означава, че има вероятност плъгинът все още да функционира на онлайн магазини, работещи под WooCommerce.
Ако вашият магазин работи под WooCommerce, приема плащания чрез ePay и не сте сигурни какъв плъгин използва за тази цел, сега е моментът да проверите и да вземете мерки, ако е необходимо. Което може да означава да спрете плъгина или да му търсите алтернатива.
Какви може да са последствията
Според OffSeq уязвимостта може да бъде експлоатирана само от потребител с поне контрибуторски права. Това ограничава кръга от потенциални злонамерени лица, които могат да се възползват, но не го смалява до нула.
Възможно е собственикът на онлайн магазина да е раздал акаунти с контрибуторски права на твърде много хора. Или някой от акаунтите да е бил компрометиран.
След като злонамереноте лице разполага с достъп до такъв акаунт, то може да инжектира зловредни скриптове, да краде сесии, да пренасочва потребителите към фишинг страници, да направи дифейс на онлайн магазина.
Как да се предпазите
Като първа стъпка проверете дали плъгина, който използвате в магазина си, е гореспоменатият (ePay Payments, разработен от Владимир Василев – vloo).
- Ако използвате точно него, направете ревизия на регистрираните потребители и кой какви права има. Ограничете потребителските права под ткива за контрибутор.
- Давайте контрибуторски права само на доверени акаунти.
- Прегледайте логовете за съмнителна активност от потребители с контрибуторски права.
- Ако онлайн магазинът използва защитна стена (WAF), конфигурирайте я да блокира script тагове в в атрибутите на шорткодовете, свързани с плъгина.
- Ако имате алтернативни възможности да приемате плащания, обмислете временното деактивиране на ePay Payments или замяната му с подобен плъгин.
Искате да научавате новините на момента?
|| >>> Следвайте Questona във Facebook || >>> Следвайте Questona в LinkedIn ||
Подобни статии